

Abbiamo sempre considerato la Threat Intelligence un elemento fondamentale della sicurezza.
Ma c’è una domanda che, secondo noi, viene posta troppo poco:
“Questa minaccia cosa significa realmente per la mia infrastruttura?”
Sapere che esiste un nuovo CVE, che un IP è associato a un’attività malevola o che è stata osservata una nuova campagna non è sufficiente.
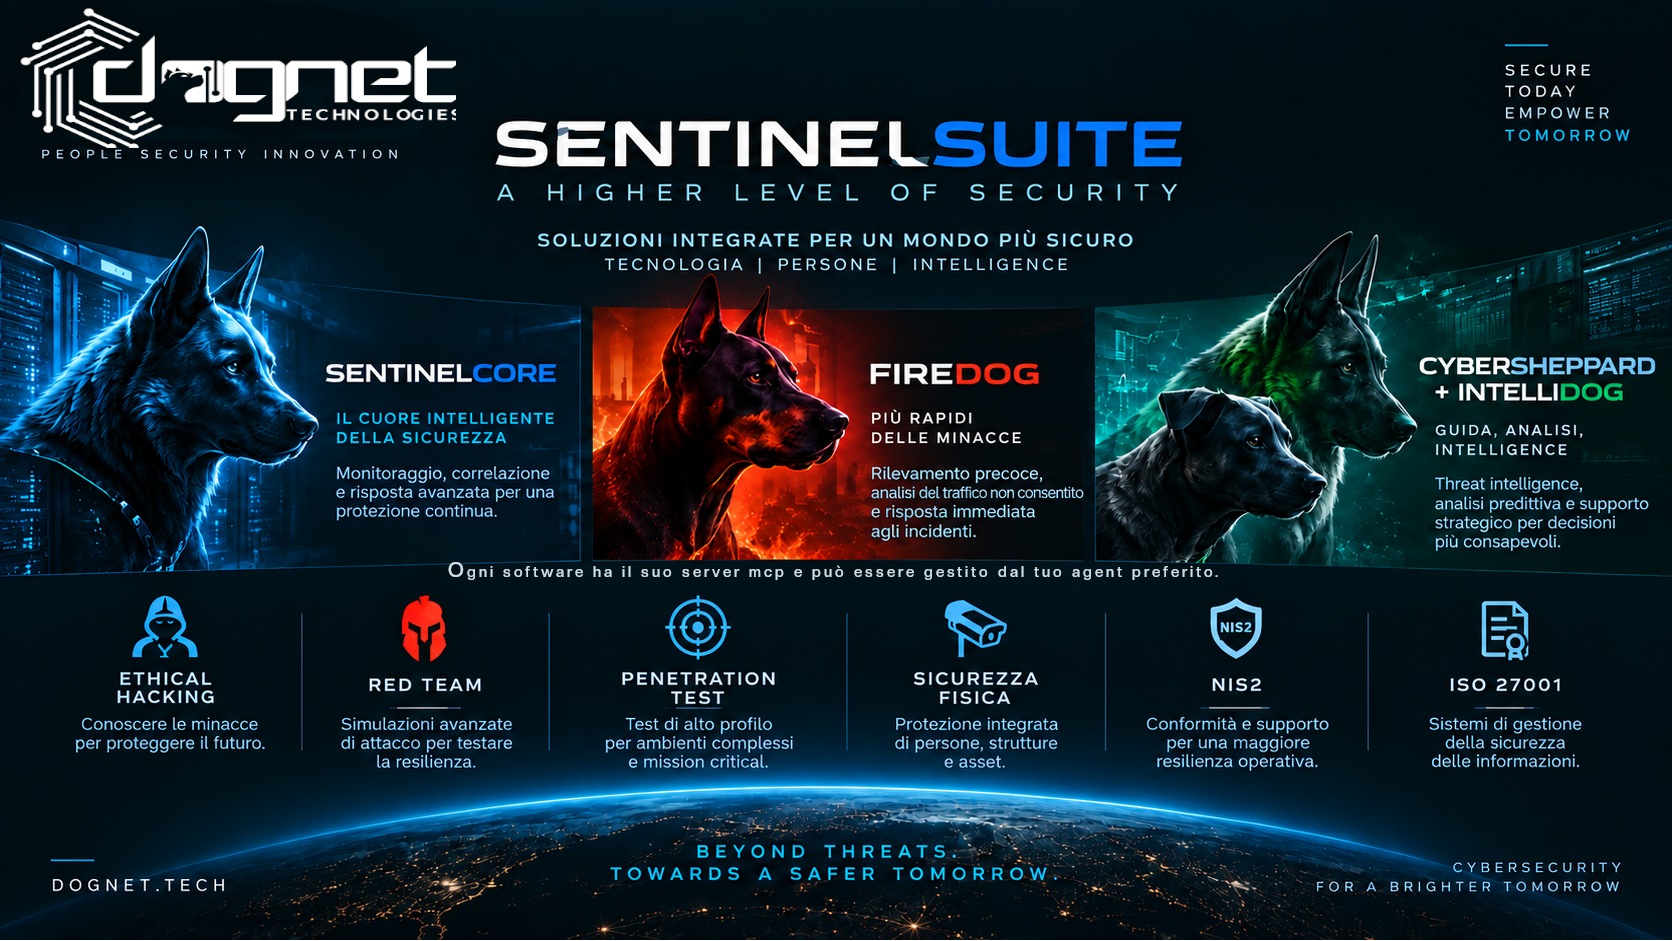
Il vero valore arriva quando queste informazioni possono essere correlate con ciò che sta accadendo dentro i sistemi che dobbiamo proteggere. Per questo nasce IntelliDog, il quarto componente di SentinelSuite e modulo di espansione di CyberSheppard dedicato alla Threat Intelligence e al Threat Hunting.
Dalla threat intelligence al contesto
Immaginiamo di avere una vulnerabilità critica presente su un sistema. Un vulnerability scanner può segnalarla. SentinelCore può analizzarla, correlarla con il contesto dell’infrastruttura e stabilirne la priorità.
Ma IntelliDog aggiunge una domanda fondamentale:
esistono evidenze che qualcuno stia tentando di sfruttarla?
Può correlare threat intelligence, IoC, attività osservate, vulnerabilità e telemetria dei sistemi per costruire un quadro più completo dell’esposizione.
E questo apre scenari molto più interessanti.
Un nuovo CVE viene pubblicato
Non ci limitiamo a sapere che il nostro software è potenzialmente vulnerabile.
Possiamo cercare indicatori associati alla minaccia, verificare la presenza di attività sospette nei dati disponibili e fare threat hunting anche retroattivo.
La domanda diventa:
“Questa minaccia è soltanto una vulnerabilità presente nei nostri sistemi o ci sono già evidenze di attività ostile?”
Un IoC viene classificato come malevolo
Un IP, un dominio, un hash o un altro indicatore può diventare rilevante dopo che un evento è già avvenuto.
Con il retroactive IoC hunting possiamo chiederci:
“Questo indicatore era già comparso nei nostri sistemi?”
Non soltanto oggi. Anche settimane prima. O un mese prima Perché un evento che ieri sembrava irrilevante può assumere un significato completamente diverso quando viene associato a una nuova informazione di intelligence.
E quando non possiamo patchare immediatamente?
È uno degli scenari più concreti nella sicurezza reale. Un sistema legacy. Un’applicazione che non può essere fermata. Una patch che richiede test. Un componente che non può essere aggiornato immediatamente.
In questi casi l’obiettivo non è fingere che il problema sia risolto.
È ridurre la finestra di esposizione mentre la remediation definitiva viene preparata.
La Threat Intelligence può contribuire a identificare il vettore di attacco e, attraverso l’integrazione con gli altri componenti della suite, arrivare alla mitigazione.
Ma qui entra in gioco un altro elemento della nostra architettura.
Ogni componente della SentinelSuite dispone del proprio MCP Server.
IntelliDog utilizza l’MCP Server di CyberSheppard.
E abbiamo scelto deliberatamente di andare oltre il semplice concetto di “tool che espone alcune API”. Stiamo aumentando le capabilities degli agenti collegati agli MCP affinché possano utilizzare capacità operative molto più ampie rispetto a quelle disponibili nella normale interfaccia del software.
Per esempio, CyberSheppard può utilizzare le capacità di auditd per costruire regole di auditing specifiche, oppure generare configurazioni di AppArmor e ModSecurity. FireDog può operare sulla rete, fino alla lettura e alla creazione delle route necessarie alle attività di monitoring e contenimento.
SentinelCore può arrivare a operazioni sulla parte di testing e preproduzione: per esempio, utilizzare un clone di una VM nell’ambiente di test per verificare l’introduzione di una nuova configurazione AppArmor o ModSecurity prima di applicarla al sistema reale.
Questo è il punto che per noi è fondamentale.
L’AI non deve limitarsi a spiegare cosa sta succedendo.
Deve poter utilizzare strumenti e capabilities reali per analizzare, verificare, testare e contribuire alla mitigazione. Naturalmente, con le necessarie autorizzazioni e all’interno dei perimetri definiti.
È questa la direzione di SentinelSuite
Non abbiamo costruito semplicemente quattro software indipendenti. Abbiamo costruito componenti specializzati che possono collaborare:
SentinelCore Vulnerability management, prioritizzazione e orchestration.
FireDog Network monitoring, analisi del traffico e response.
CyberSheppard Host monitoring, auditing e hardening.
IntelliDog Threat Intelligence e Threat Hunting.
E gli MCP Server permettono agli agenti di trasformare queste capabilities in azioni coordinate.
Il risultato che cerchiamo è un passaggio molto concreto:
Detection → Context → Decision → Test → Mitigation
non semplicemente:
Alert → Dashboard → Ticket.
E il software non è l’unica cosa che facciamo.
SentinelSuite nasce dalla nostra esperienza sul campo.
Per questo, oltre allo sviluppo dei nostri software, continuiamo a fornire servizi avanzati di cybersecurity ed ethical hacking, tra cui penetration test, Red Team, Black Ops e Tiger Team, comprese attività di physical penetration testing come già vi avevamo accennato.
Prepariamo anche vm/contenitori con ottime baseline di sicurezza e progettiamo reti microsegmentate con vlan security, monitorate in hyperconvergenza proxmox, scalabili e adattabili a rapide crescite come nelle moderne startup.
Vi aiutiamo inoltre a stendere policy per una governance che rispetti standard e framework, e molto altro ancora (brochure e dettagli sul nostro sito ufficiale).
Il software nasce anche da ciò che impariamo lavorando sulle infrastrutture reali. E quello che sviluppiamo lo utilizziamo direttamente nelle nostre attività. Per noi è una differenza importante:
non sviluppiamo strumenti per osservare la cybersecurity da fuori. Li sviluppiamo perché la cybersecurity è il nostro lavoro.
IntelliDog è il prossimo passo di questa evoluzione. Threat Intelligence non come un feed da consultare. Threat Intelligence come conoscenza operativa dell’ambiente che stiamo proteggendo.
Non vendiamo soltanto cybersecurity. La facciamo.
#Cybersecurity #ThreatIntelligence #ThreatHunting #AI #MCP #CISO #VulnerabilityManagement #RedTeam #EthicalHacking #SentinelSuite #DognetTechnologies

