-
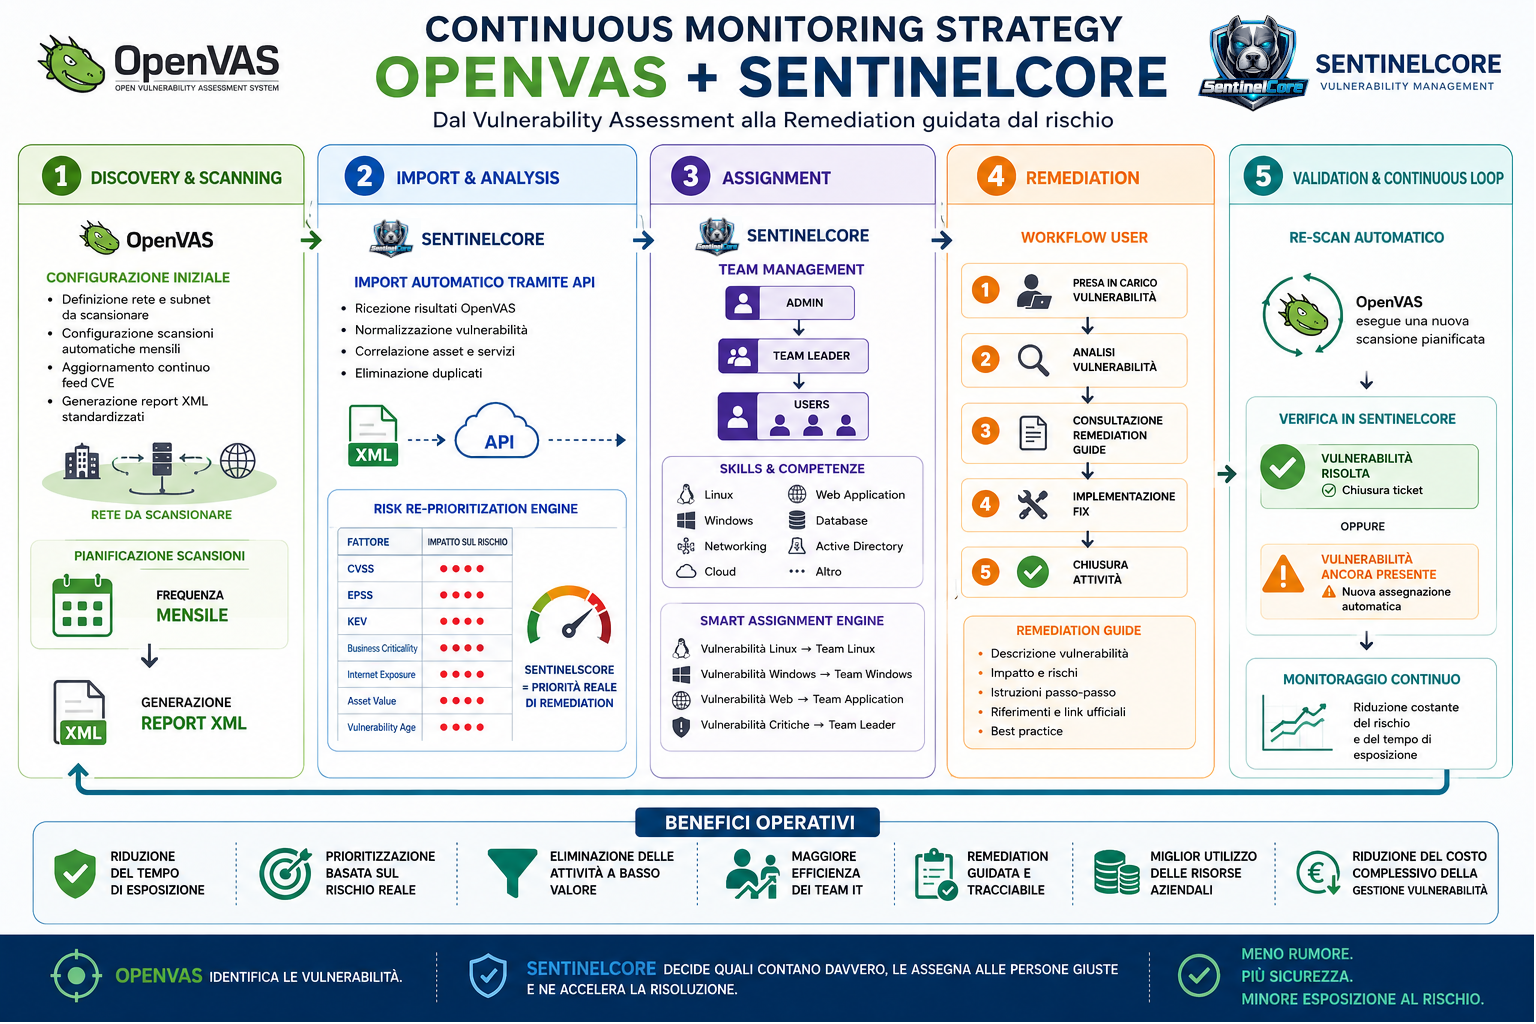
Continuous Monitoring: perché fare Vulnerability Management non significa solo eseguire scansioni. Come usare Openvas + SentineCore per il tuo CM
Molte organizzazioni eseguono regolarmente Vulnerability Assessment, ricevono report con centinaia o migliaia di vulnerabilità e, nonostante questo, continuano ad avere…
-

Prima Release Ufficiale di ReportShelter v1.0.0
Abbiamo rilasciato con piacere ReportShelter v1.0.0, è un tool nato per esigenze quotidiane di generazione di reportistica. Non è solo…
-
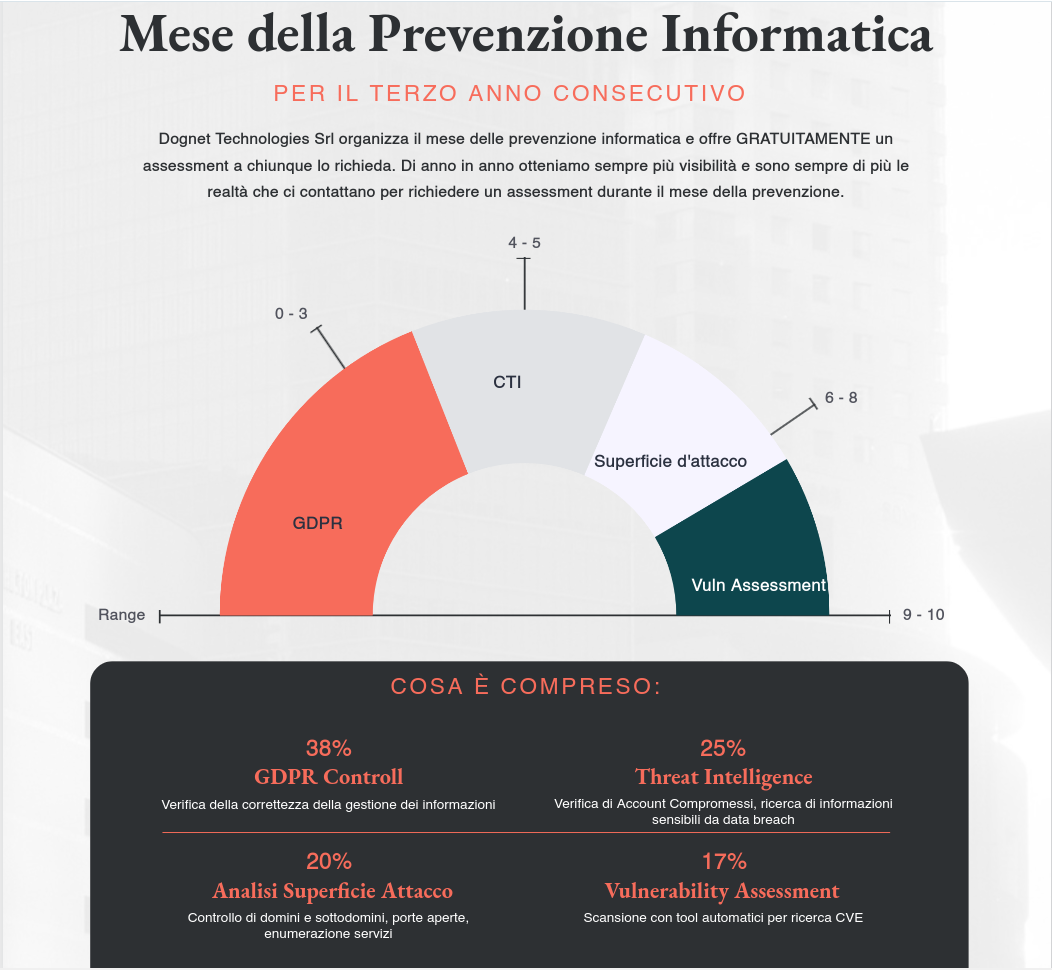
3° Mese della Sicurezza Informatica
La prevenzione in sicurezza informatica è fondamentale perché protegge dati sensibili e proprietà intellettuale da accessi non autorizzati. Un’efficace strategia…
-
Application Stack Traceroute v4.0.1 è live
🚀 la suite open-source di web security testing più avanzata dal punto di vista matematico per bug bounty hunter. Application…
-
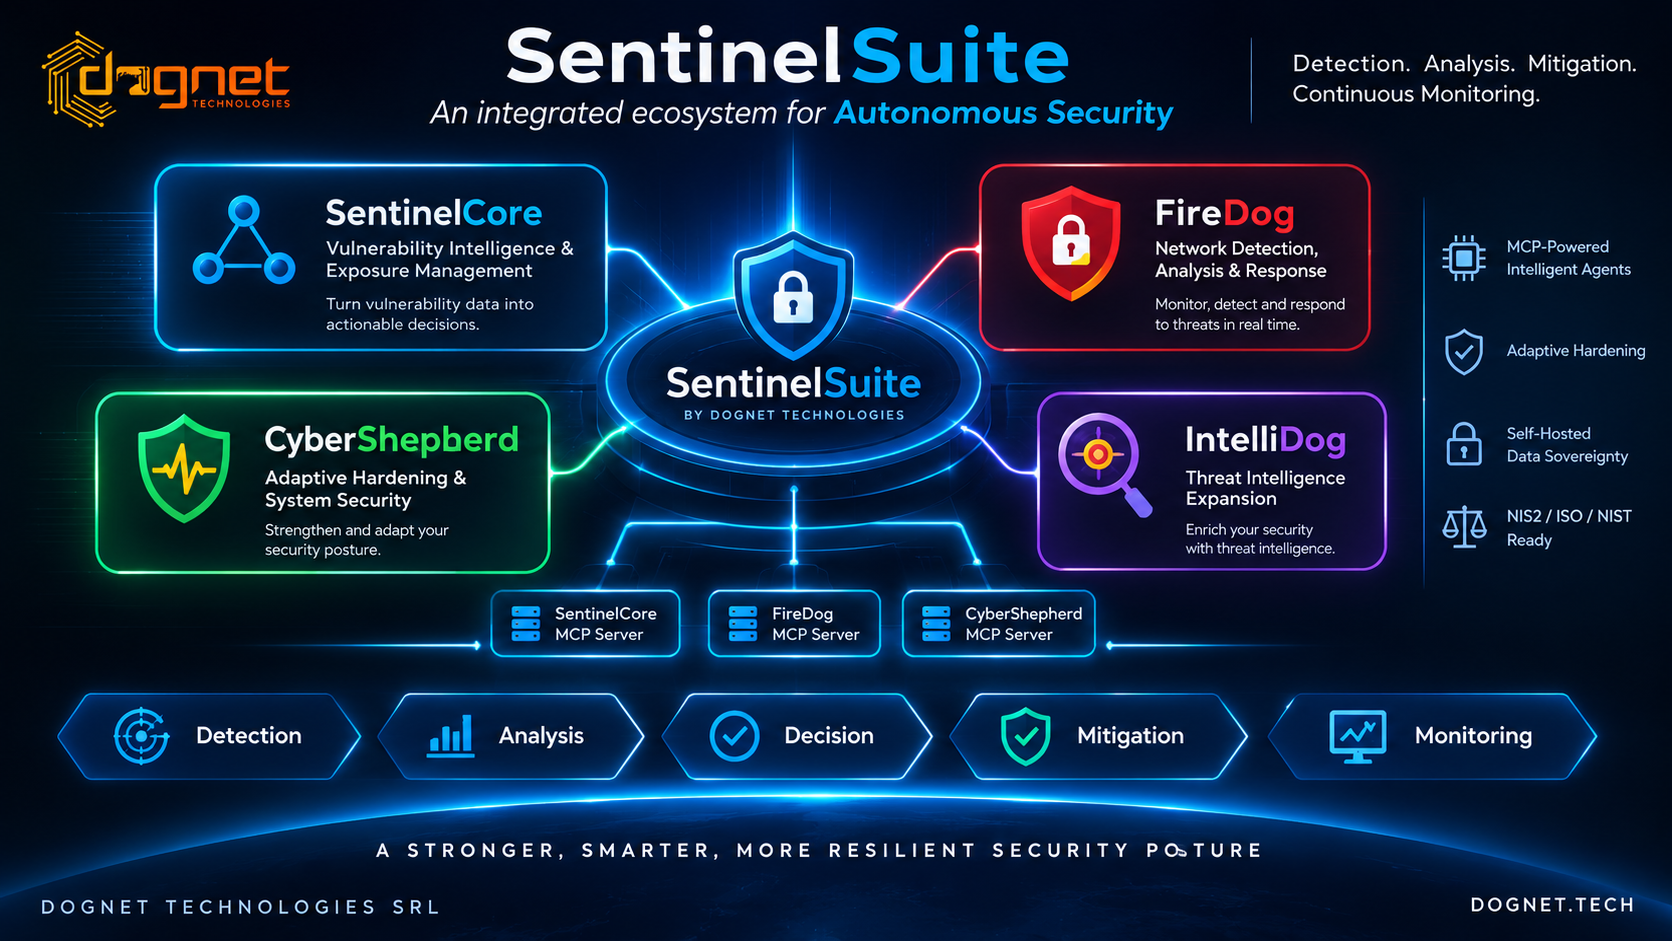
Dognet Technologies: dal riconoscimento Cyber Essentials alla prossima generazione di Autonomous Security
Una nuova pietra miliare per Dognet Technologies. Una visione più ampia per la sicurezza informatica. Novembre 2026 segna un traguardo…
-
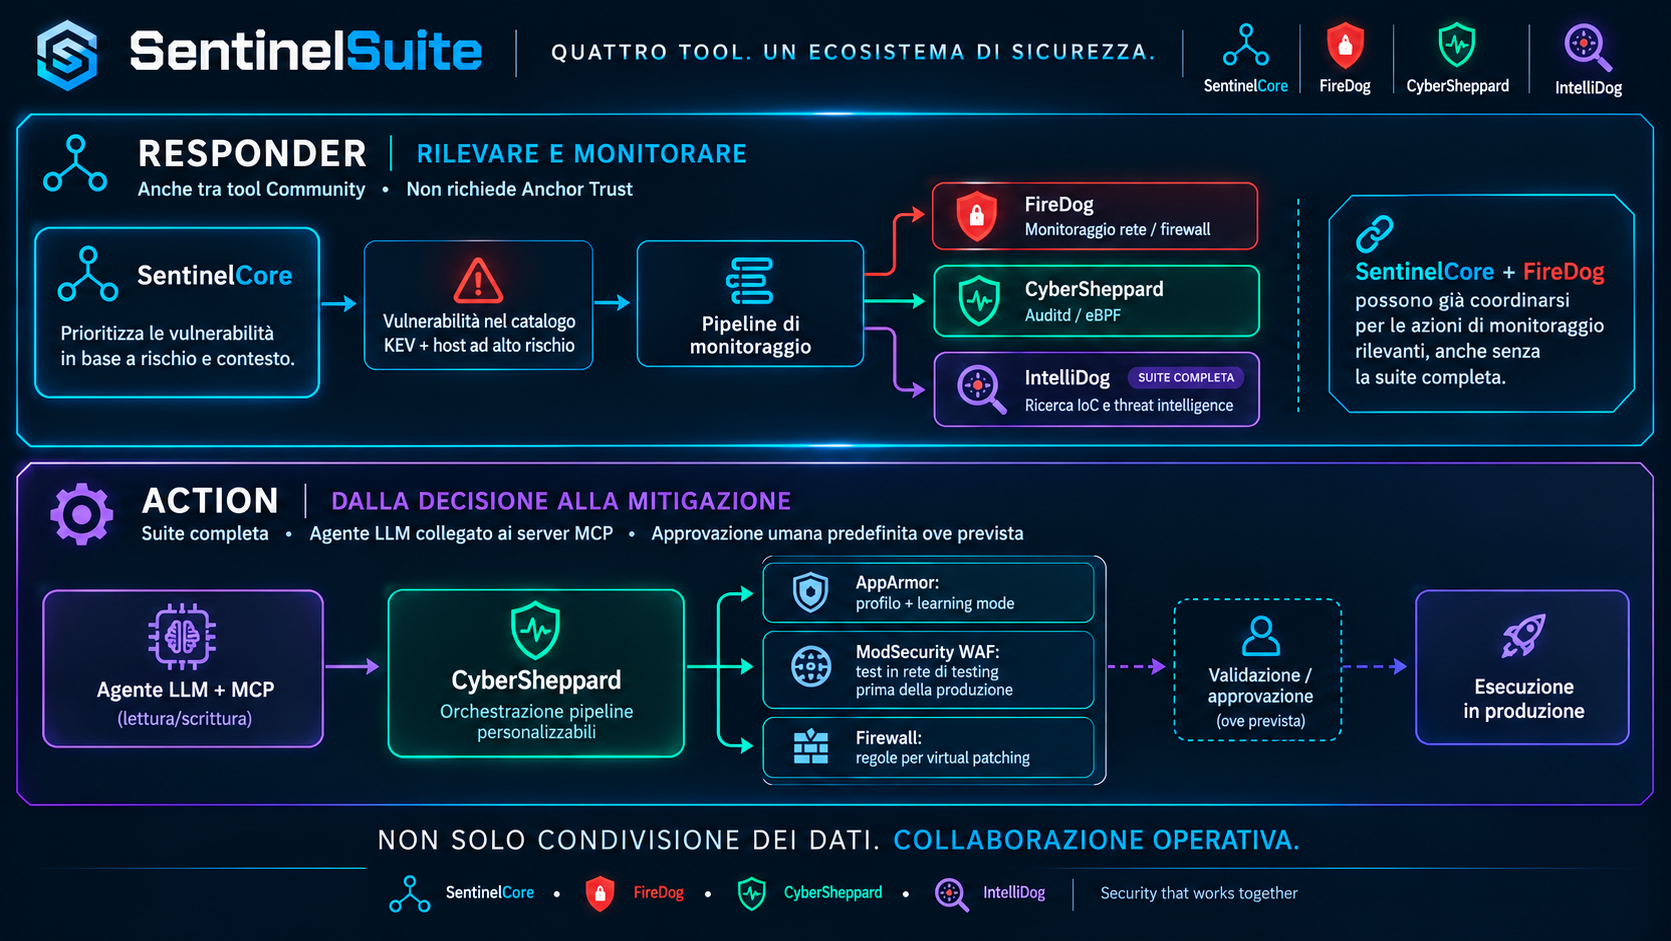
Oltre l’integrazione: quando i tool di cybersecurity iniziano a collaborare
ITA E se i tuoi strumenti di sicurezza non si limitassero a condividere dati, ma collaborassero attivamente per rilevare, monitorare…
-
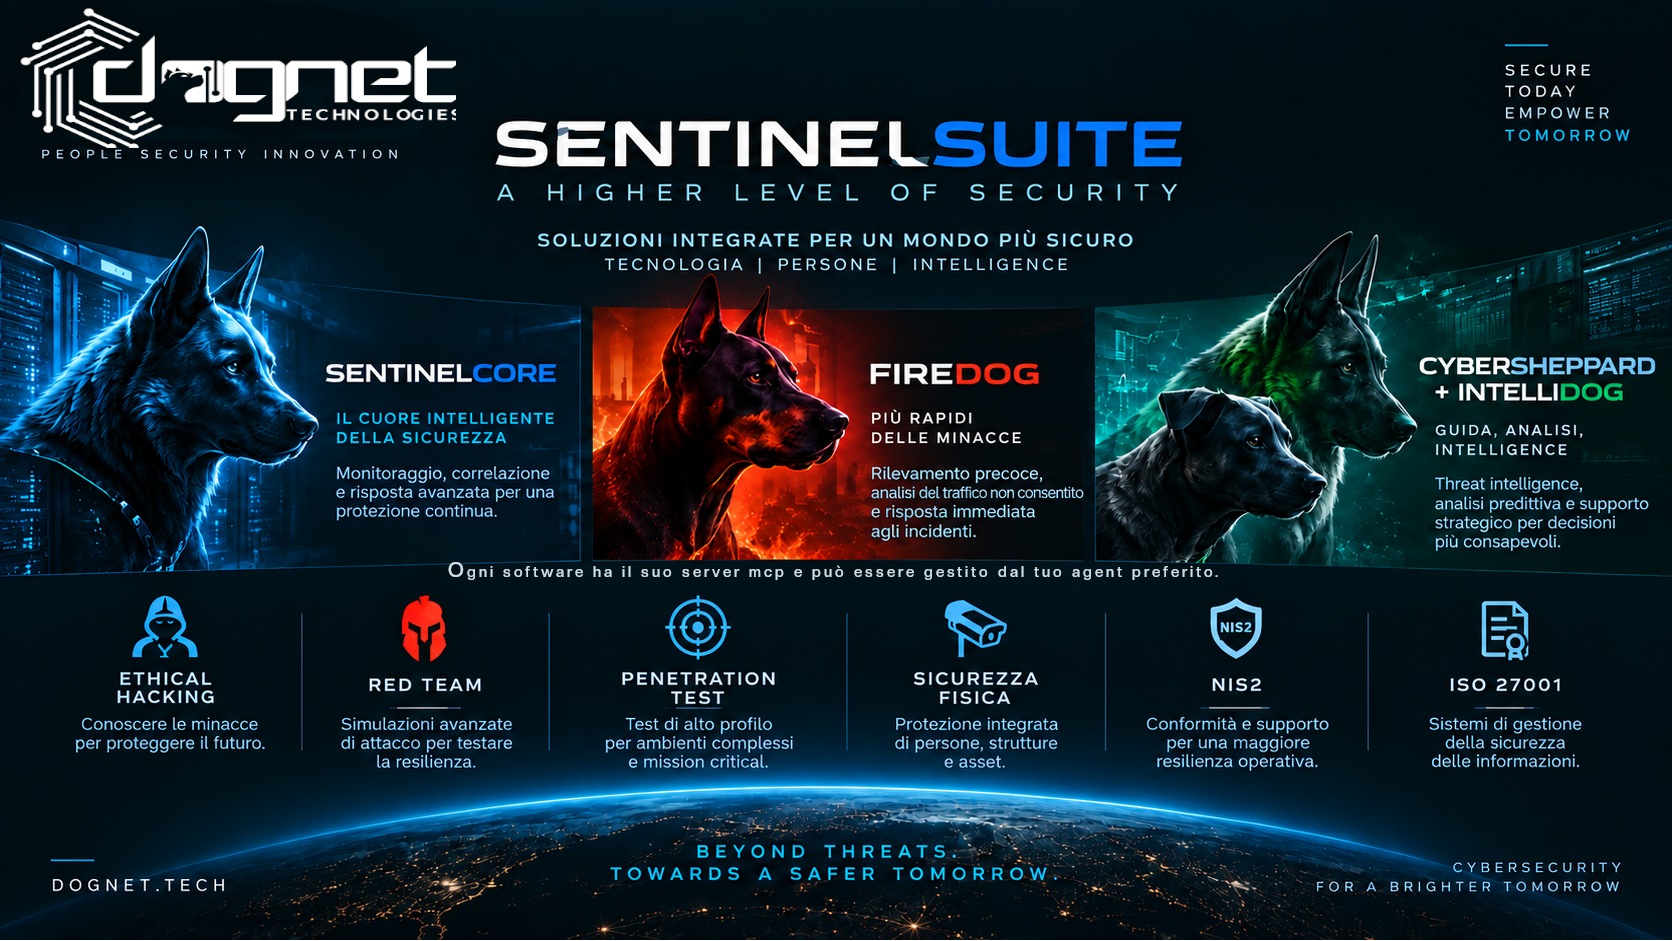
Quando i tool parlano tra loro: due scenari di SentinelSuite PRO
# Da «risolto» a «chiuso»: quando la threat intelligence cambia il peso di una vulnerabilità Una vulnerabilità classificata come media…
-
IntelliDog: quando la Threat Intelligence entra realmente nell’infrastruttura
Abbiamo sempre considerato la Threat Intelligence un elemento fondamentale della sicurezza.Ma c’è una domanda che, secondo noi, viene posta troppo…
-
Non vendiamo soltanto cybersecurity. La facciamo.
Nel mondo della cybersecurity esistono aziende che sviluppano software e aziende che offrono servizi. Noi abbiamo scelto di fare entrambe…
-
SentinelCore v1.2.0: il Primo Passo Verso una Cybersecurity che Agisce da Sola
Con MCP fase 2, SentinelCore inizia a passare dal ‘segnalare il rischio’ al ‘guidare l’azione’. Cosa significa oggi, cosa significherà…
-
Autonomous Response: come MCP e AI Agent stanno rivoluzionando la Cybersecurity con SentinelSuite
Autonomous Response nella cybersecurity: scopri come SentinelSuite, grazie a SentinelCore, FireDog, CyberSheppard, IntelliDog e al Model Context Protocol (MCP), automatizza…
-
AI-generated applications: acceleratore di innovazione o nuova superficie d’attacco?
Negli ultimi mesi l’adozione dell’intelligenza artificiale nello sviluppo software ha smesso di essere un esperimento ed è diventata pratica operativa…
-

Hardening di reti e sistemi: da “configurati” a “difendibili”
Nel mondo reale, la maggior parte delle compromissioni non avviene tramite zero-day sofisticati, ma sfruttando configurazioni deboli o errate. Secondo…
-

Aggiornamenti importanti e rilascio: Wendy!!
Wendy, che sta per WordPress ENDpoint discoverY è appena stato aggiornato e rilasciato alla nuova versione stabile v0.4.0. Gli aggiornamenti…
-

SENTINELCORE – CASO 1: Eroghi servizi di vapt?
Eroghi servizi di vapt ai tuoi clienti? Gestisci e pianifichi il continuous monitoring interno? Hai realtà sensibili che necessitano di…
-

ApplicationTraceroute4.0 – I primi risultati
Abbiamo rilasciato da poco la versione 3.5 di application_traceroute, con un ottima capacità di ricostruzione dello stack tecnologico ma smart_crawler…
-
Baseline ISO Hardenizzate e Versionamento Git: Un Approccio Moderno alla Security Compliance
La gestione della sicurezza delle infrastrutture IT richiede oggi un approccio sistematico che vada oltre le configurazioni manuali e gli…
-

Sicurezza delle Applicazioni Containerizzate: Proteggere Docker, Kubernetes e l’Ecosistema dei Container
La containerizzazione ha rivoluzionato il modo in cui le applicazioni vengono sviluppate, distribuite e gestite. Docker, Kubernetes e altre tecnologie…
-

Penetration Test Fisici: Metodologie, Tecniche e Strategie di Sicurezza Avanzate
Indice dei Contenuti 1. Introduzione al Penetration Test Fisico Definizione Il penetration test fisico è una valutazione completa della sicurezza…
-
Log Correlation con Wazuh: Integrazione con IDS, Firewall, XDR e altri strumenti di rete
Introduzione La correlazione dei log è diventata una componente critica nella moderna difesa cibernetica. In un ambiente di rete complesso,…
-
Il Monitoraggio Continuo in Cybersecurity: SIEM, SOAR e Red Team come Pilastri della Sicurezza Moderna
La Realtà dei Numeri: Perché il Monitoraggio Non è Più Opzionale Nel panorama cyber attuale, i dati parlano chiaro: il…
-
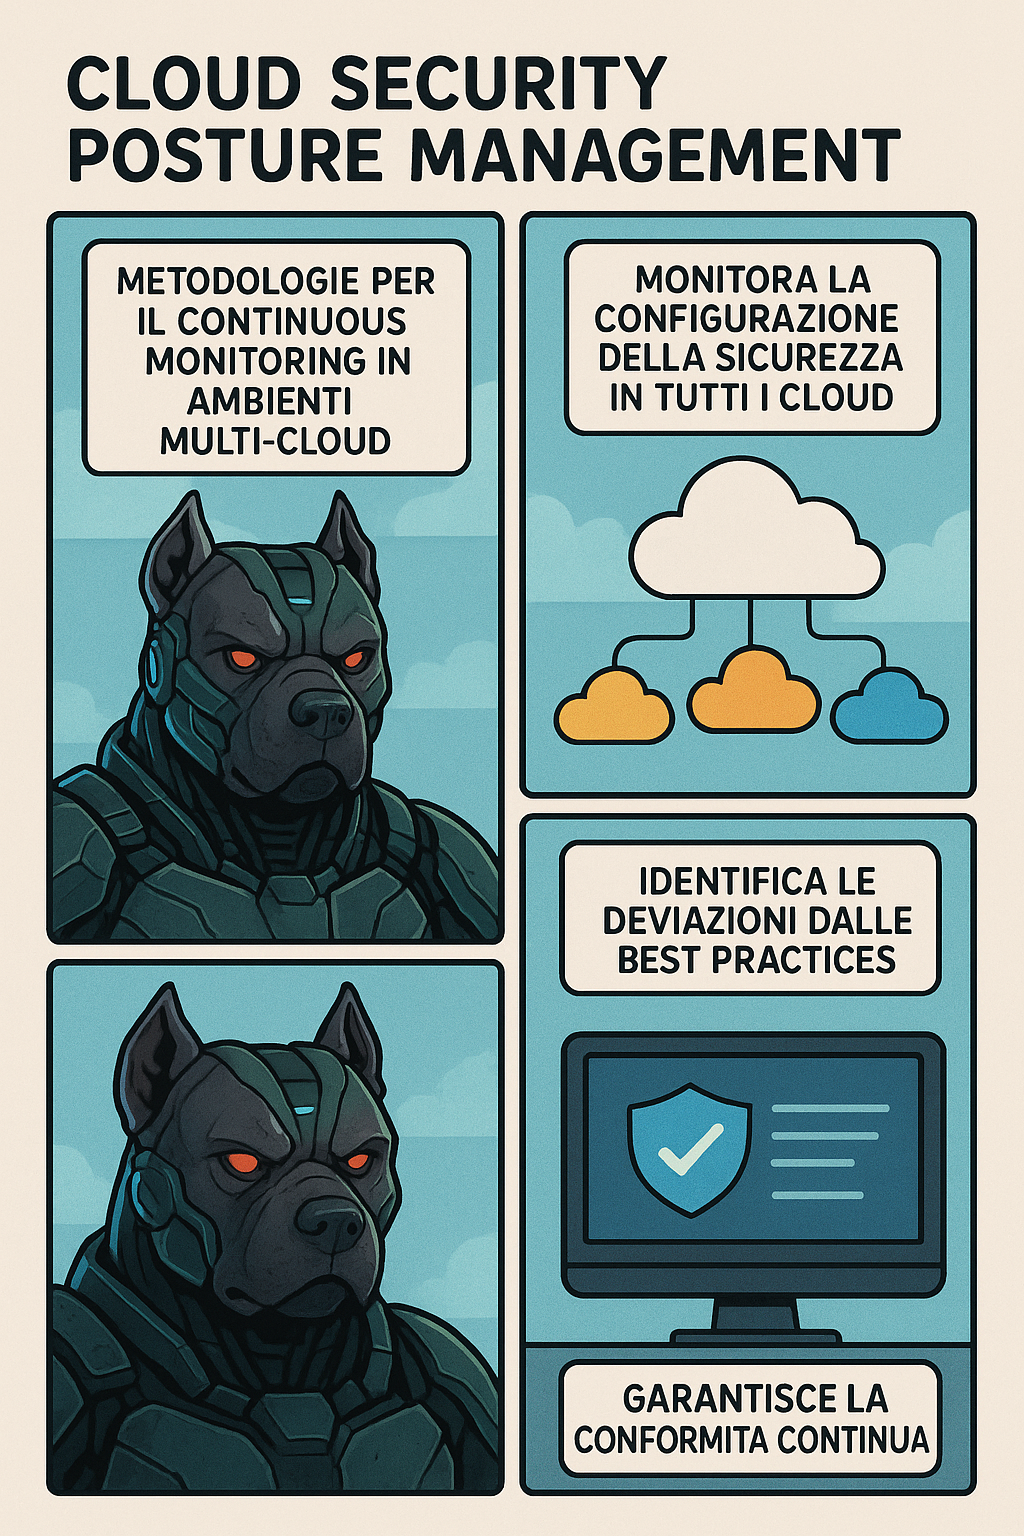
Cloud Security Posture Management: Metodologie per il Continuous Monitoring in Ambienti Multi-Cloud
Introduzione La crescente adozione del cloud ha trasformato il panorama della cybersecurity, portando nuove sfide e opportunità. Il mercato del…
-

Quantum Computing e Supply Chain: Come la Computazione Quantistica Sta Rivoluzionando l’Ottimizzazione Logistica
TL;DR: Il quantum computing sta emergendo come tecnologia chiave per ottimizzare le supply chain, con investimenti in crescita del 20%…
-

AI Security: La Nuova Frontiera della Cybersecurity
Statistiche Estese 2024 1. Attacchi e Minacce 2. Investimenti e Mercato 3. Implementazione e Adozione 4. Vulnerabilità e Rischi Principali…
-

L’Importanza dell’Apprendimento Continuo e delle Certificazioni in Cybersecurity: Un Vantaggio Strategico per Tutti i Livelli Aziendali
Nel panorama digitale odierno, in cui le minacce informatiche evolvono costantemente, la formazione continua è un pilastro imprescindibile per garantire…
-

Sicurezza nel Cloud Moderno: Sfide e Soluzioni per Ambienti Distribuiti
Nell’era digitale in cui viviamo, la migrazione verso il cloud è diventata una necessità strategica più che un’opzione. Secondo Gartner,…
-
Dark Web e Darknet: Una Guida Tecnica Completa
Principali Darknet 1. TOR (The Onion Router) 2. I2P (Invisible Internet Project) 3. Freenet 4. ZeroNet Architettura e Funzionamento TOR…
-

L’evoluzione del Ransomware: Scenari, Impatti e Strategie di Difesa
Nel panorama delle minacce informatiche attuali, il ransomware continua a rappresentare uno dei vettori d’attacco più devastanti per organizzazioni di…
-
Information Gathering: La Base di Ogni Assessment di Sicurezza
Secondo recenti studi: Metodologie di Information Gathering 1. OSINT (Open Source Intelligence) 2. Passive Information Gathering Tools e Tecniche 3.…
-
IoT Security: Proteggere l’Ecosistema dei Dispositivi Connessi
Settori Critici e Impatto 1. Smart Home 2. Industrial IoT (IIoT) 3. Medical IoT Scenari di Attacco 1. Botnet IoT…
-

Privacy e Compliance nell’Era Digitale: Strategie per Proteggere i Dati in un Mondo Interconnesso
In un’epoca in cui i dati rappresentano il nuovo petrolio, la loro protezione è diventata una priorità strategica per organizzazioni…
-
Quantum Computing e Crittografia: Preparazione alla Rivoluzione Crittografica
La crescente maturità del quantum computing rappresenta una delle più significative disruption tecnologiche del nostro tempo, con implicazioni profonde per…
-
Zero Trust Architecture: Il Nuovo Paradigma della Sicurezza
Statistiche 2024 Componenti Fondamentali 1. Identity & Access Management (IAM) 2. Network Segmentation 3. Policy Engine Strumenti e Tecnologie 1.…
-
Remote Code Execution (RCE): Minaccia per la Sicurezza Aziendale
1) Overview della Vulnerabilità La Remote Code Execution (RCE) rappresenta una delle vulnerabilità più critiche nel panorama della cybersecurity. Permette…
-
Cross-Site Scripting (XSS): Una Minaccia Persistente per la Sicurezza Web
Il Cross-Site Scripting (XSS) rimane una delle vulnerabilità più diffuse e pericolose nel panorama della sicurezza web. Secondo il report…
-
Analisi del Traffico di Rete: Dalla Teoria alla Pratica
In un’era dove la sicurezza informatica è diventata cruciale per ogni organizzazione, l’analisi del traffico di rete rappresenta uno dei…
-

Gli attacchi Man-in-the-Middle (MITM): una grave minaccia per la sicurezza delle comunicazioni online
Gli attacchi Man-in-the-Middle (MITM) rappresentano una delle minacce più insidiose e diffuse per la sicurezza delle reti e delle comunicazioni…
-
CVSS ed EPSS: Gli Standard Chiave per Prioritizzare le Vulnerabilità di Sicurezza
In un panorama dove le vulnerabilità di sicurezza si moltiplicano quotidianamente, come decidere quali correggere prima? La risposta risiede in…
-
SQL Injection: La Minaccia Silenziosa che Mette a Rischio i Tuoi Dati Aziendali
SQL Injection: La Minaccia Silenziosa che Mette a Rischio i Tuoi Dati Aziendali Le SQL injection rimangono una delle vulnerabilità…
-
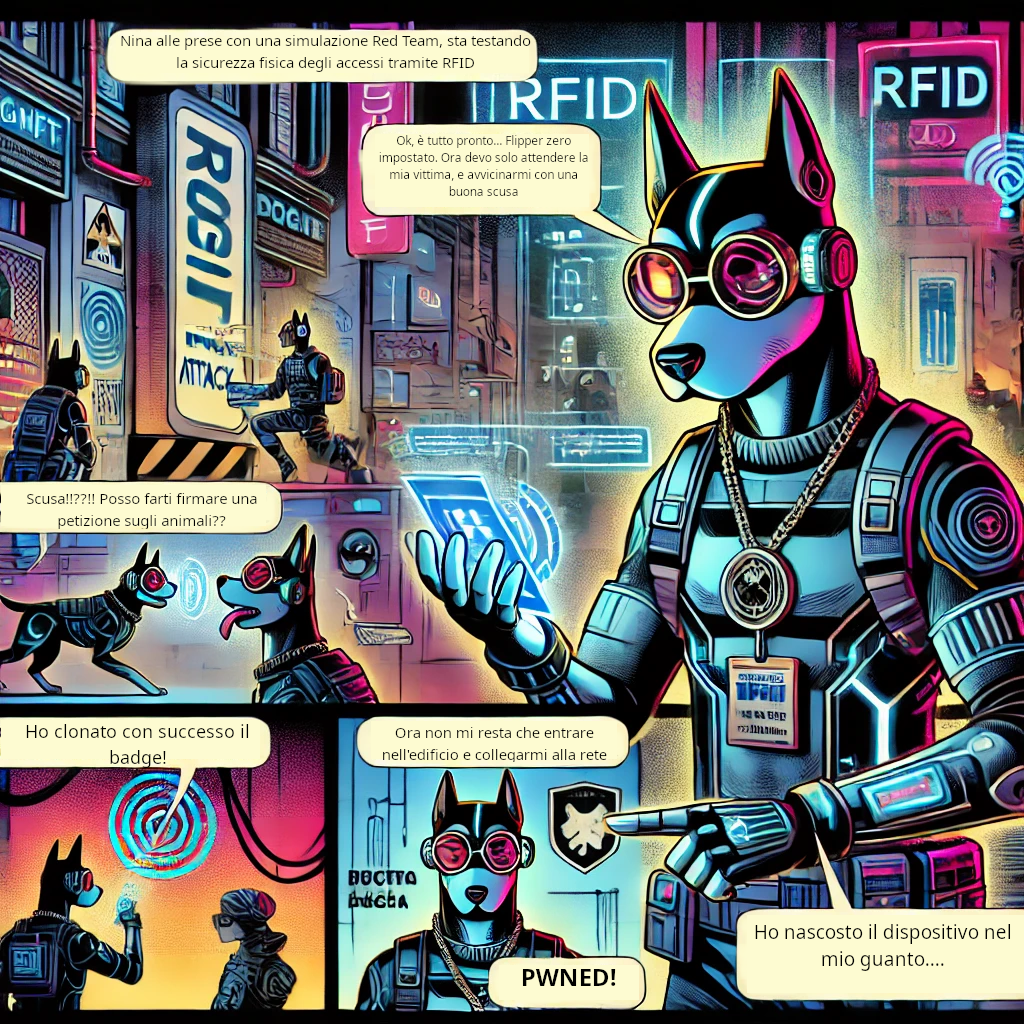
Attacchi RFID: Scenari e Strategie di Difesa
Gli attacchi RFID (Radio Frequency Identification) rappresentano una minaccia crescente nel panorama della sicurezza informatica. La tecnologia RFID è ampiamente…
-

Adeguati alla normativa NIS2 con noi
Ultimamente si parla spesso di NIS2, di resilienza, di normativa, di condurre la propria azienda verso un futuro più “sicuro…
-

Proteggi la tua azienda dal phishing: guida pratica ed esperienza di Dognet Technologies
Il phishing è una delle minacce più diffuse e pericolose per le aziende. Basta una sola email camuffata ad arte…
-
Scopri le tue vulnerabilità con un Penetration Test: l’esperienza di Dognet Technologies
Proteggi la tua azienda con il Penetration Testing: l’approccio proattivo di Dognet Technologies Nel mondo della cybersecurity, conoscere le proprie…
-
Prevedi e Previeni con la Threat Intelligence: Come Dognet Technologies ti Protegge dagli Attacchi Futuri
In un mondo digitale in continua evoluzione, le minacce alla sicurezza informatica diventano sempre più sofisticate e difficili da individuare.…
-
Attacchi DDOS – Cosa fare, come mitigare
Cos’è un attacco DDoS? Un attacco DDoS (Distributed Denial of Service) è un attacco informatico mirato a sovraccaricare un sistema,…
-
Cybersecurity vs. Hacking Etico: Cosa Significa Proteggere (Non Solo Attaccare)
La cybersecurity e l‘hacking etico sono due facce della stessa medaglia, ma spesso confusi o interpretati in modo errato. La…
-
Il Ruolo del Calcolo del Rischio Residuo nella Strategia di Cybersecurity
Perché il Rischio Residuo Non Può Essere Ignorato Quando si parla di cybersecurity, si tende spesso a concentrarsi su soluzioni…

