


Abbiamo rilasciato con piacere ReportShelter v1.0.0, è un tool nato per esigenze quotidiane di generazione di reportistica. Non è solo uno strumento in grado di organizzare le evidenze, ma con le stesse evidenze è in grado di generare diversi tipi di report in base all’audience, cioè, se per lo stesso cliente dovete inviare un report al tecnico e uno all’executive vi basterà cambiare l’audience e ReportShelter vi preparerà un report adatto ai tecnici e uno adatto alla dirigenza.
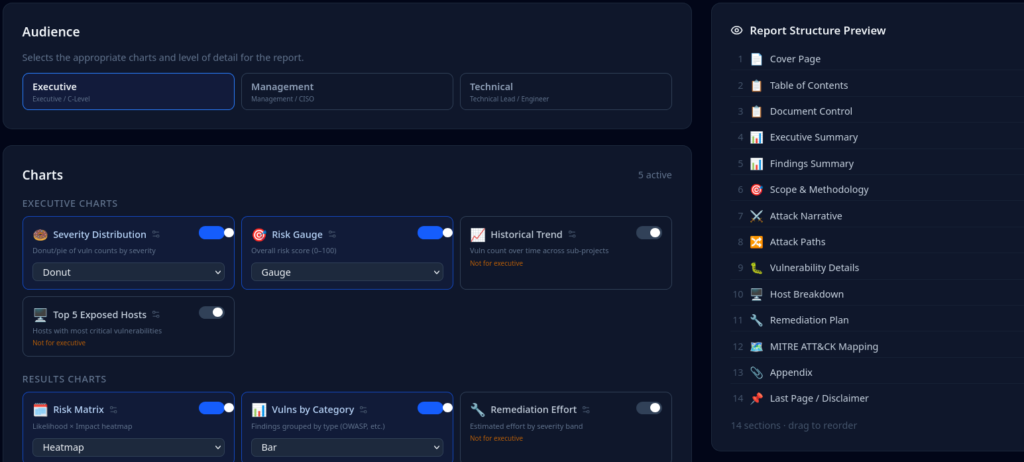
I tool che al momento può ingerire sono ben 27, quelli più diffusi, ma sono in continua crescita:
Nmap (XML -oX) Nikto (XML) Burp Suite Pro / Enterprise OWASP ZAP OpenVAS / Greenbone Nessus (CSV) Metasploit (db_export) Nuclei (JSON) CSV generico Excel asset list acunetix gitlab_container_scan redhatsatellite gitleaks hydra immuniweb arachni sonarqube aws_inspector2 awssecurityhub metasploit ssh_audit sslscan sysdig netsparker cargo_audit nexpose cloudsploit trivy cobalt codechecker wapiti cycognito wfuzz dockerbench wpscan github_vulnerability qualys qualys_webapp. Nei prossimi rilasci renderemo disponibile importare i risultati dei nostri tool come Application_traceroute e wendy, ma siamo anche interessati ai vostri output, quindi se avete dei prodotti e volete che con i vostri risultati si possano creare facilmente dei report parliamone, creeremo gratuitamente i parser per importare i risultati e le evidenze!
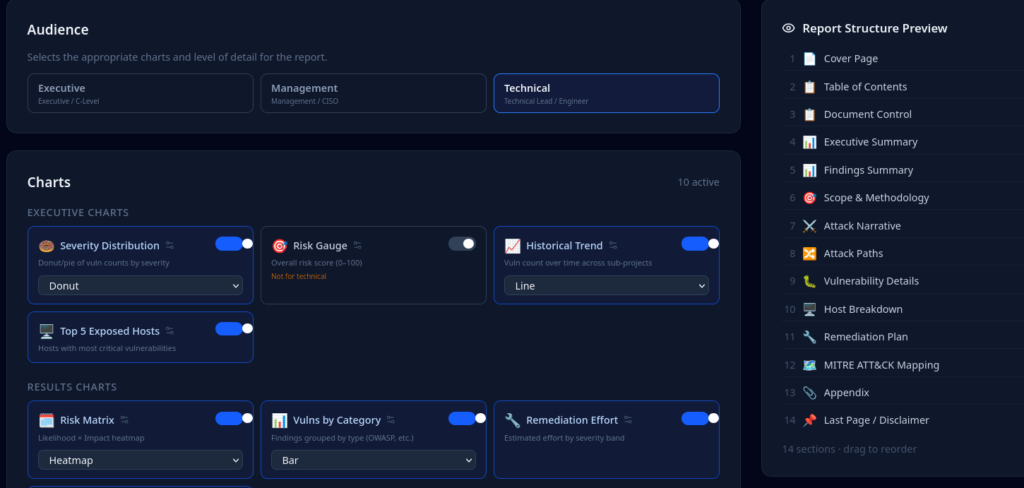
C’è da sottolineare che non è utile solo per i report dei penetration test, ma puoi generare anche i report di compromissione per esempio, o i report di remediation, puoi generare report per i data breach e molto altro.
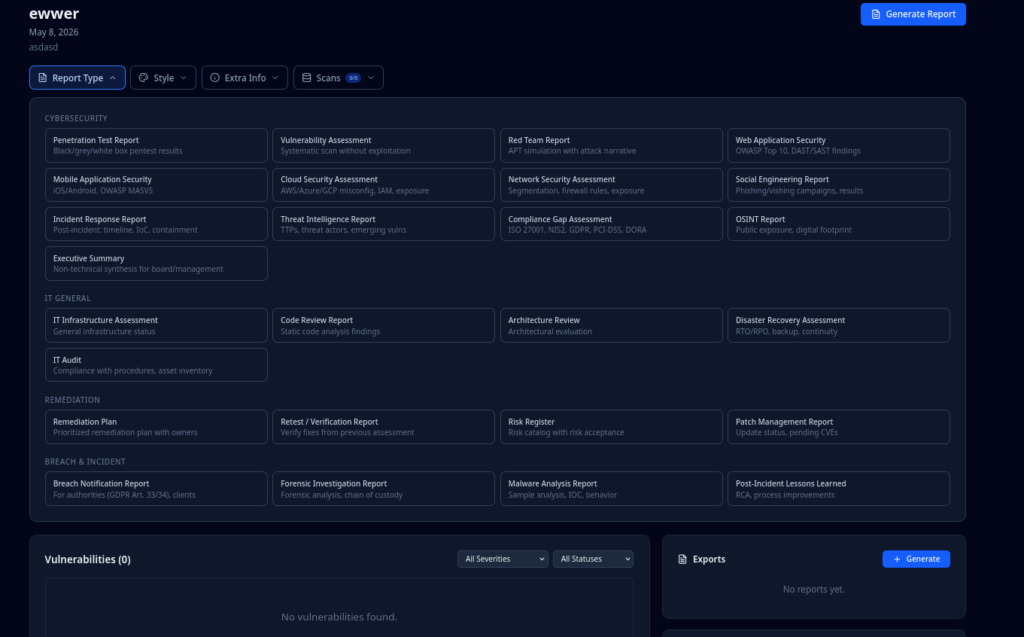
Questa è la versione 1.0.0 e nonostante sia un ottimo tool siamo sempre al lavoro per migliorare, abbiamo deciso di deployare il tutto tramite docker per una semplicità di utilizzo, grazie ad un script di update in “.sh” e in “.ps”, potete usarlo sia su unix che su windows.
Grazie ai suggerimenti proposti si possono generare direttamente i testi da inserire (se siete molto pigri potete farlo…). Ottima capacità di personalizzazione, ed è un aspetto che abbiamo sempre in considerazione!
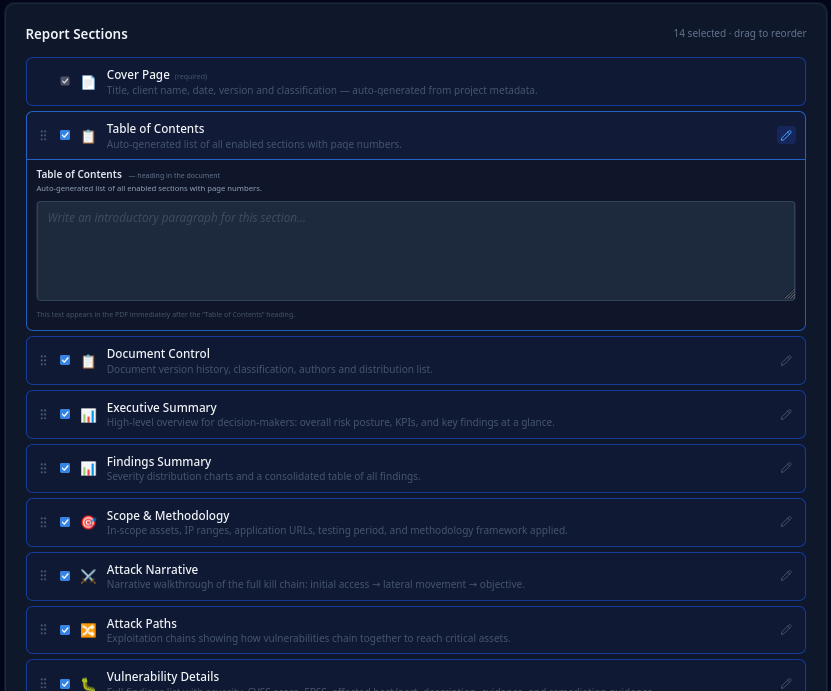
Creando la vostra organizzazione avrete la vostra base di partenza, uguale per ogni report, poi passate a creare progetti e sottoprogetti per i vostri clienti. Potete invitare i vostri colleghi a lavorare sullo stesso report.
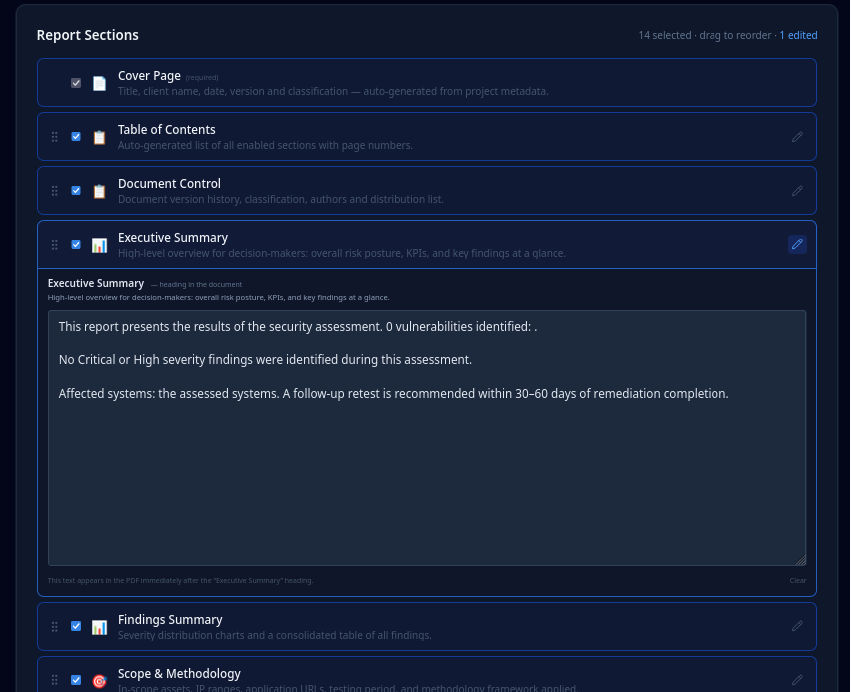
Per il futuro stiamo lavorando su maggiore personalizzazione dei template, maggiore collaborazione tra due o più utenti simultaneamente e, quello che ci piace moltissimo e che troviamo utilissimo, le evolutive cioè i “report dei report” che tramite i risultati dei vari report inviati nell’arco di tempo selezionato creano l’evoluzione o l’andamento del dato interessato, utilissimo per visualizzare la risoluzione delle vulnerabilità o per tenere traccia dell’andamento degli incidenti.
Se sei interessato QUI puoi scaricare ReportShelter e testarlo, se ancora non sei convinto puoi richiedere ancora 30 gg di prova QUI e puoi avere tutte le informazioni che ti servono qui:

