

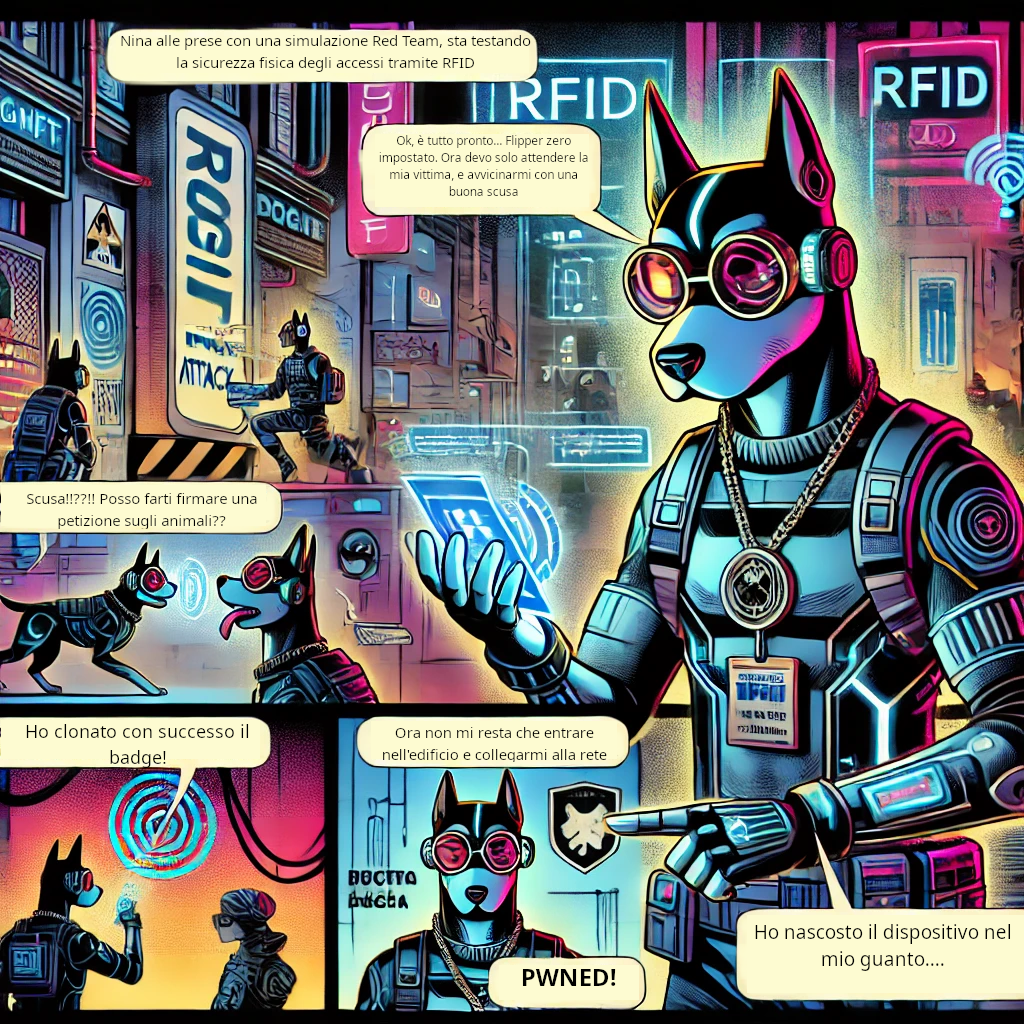
Gli attacchi RFID (Radio Frequency Identification) rappresentano una minaccia crescente nel panorama della sicurezza informatica. La tecnologia RFID è ampiamente utilizzata in sistemi di accesso, pagamenti contactless, gestione logistica, e tracciamento di prodotti. Tuttavia, la vulnerabilità di questi sistemi a determinati tipi di attacco pone serie preoccupazioni per la privacy e la sicurezza. Di seguito esploriamo tre scenari tipici di attacco RFID e le relative strategie di mitigazione.
Scenario 1: Skimming di Dati
Descrizione dell’attacco:
Un attaccante si avvicina fisicamente a una vittima con un dispositivo di lettura RFID nascosto. Il lettore legge in modo non autorizzato le informazioni presenti su una carta RFID (ad esempio, una carta di pagamento o un badge aziendale).
Come viene preparato:
L'attaccante acquista o costruisce un lettore RFID ad alta potenza, facilmente reperibile online.
Configura il lettore per catturare i dati nel raggio massimo possibile.
Si avvicina in luoghi affollati come metropolitane o centri commerciali per avvicinarsi alle vittime.
Mitigazione:
Utilizzo di protezioni fisiche: Portafogli schermati con materiale anti-RFID bloccano i segnali radio.
Adozione di tecnologie avanzate: Carte con crittografia dinamica o tecniche di autenticazione a doppio fattore riducono il rischio di compromissione.
Scenario 2: Clonazione di Badge
Descrizione dell’attacco:
In questo caso, l’attaccante legge i dati di un badge RFID per clonarlo e accedere fisicamente a un’area riservata o sensibile.
Come viene preparato:
L'attaccante intercetta il badge RFID di un dipendente tramite un lettore mobile.
Duplica le informazioni su un nuovo chip RFID usando un programmatore.
Testa il badge clonato su un sistema RFID compatibile per assicurarsi che funzioni.
Mitigazione:
Controlli di accesso più rigorosi: Implementare badge RFID con autenticazione multi-fattore (ad esempio, PIN o biometria).
Aggiornamento regolare dei badge: Utilizzare badge con credenziali a scadenza programmata o dinamiche.
Monitoraggio degli accessi: Sistemi che tracciano le attività sospette e bloccano accessi non autorizzati.
Scenario 3: Attacchi Replay
Descrizione dell’attacco:
Un attaccante intercetta la comunicazione tra un lettore RFID e un tag. Successivamente, invia il segnale intercettato al lettore per accedere o autenticarsi.
Come viene preparato:
L'attaccante utilizza un dispositivo SDR (Software Defined Radio) per intercettare i segnali trasmessi.
Registra le informazioni durante l’interazione originale tra il lettore e il tag.
Riproduce i segnali al lettore per ingannarlo e ottenere accesso non autorizzato.
Mitigazione:
Introduzione alla sicurezza RFID
Linee guida NIST sulla protezione dei sistemi RFID
Dispositivi per la protezione anti-RFID
Conclusioni
Gli attacchi RFID evidenziano l’importanza di progettare e utilizzare sistemi sicuri. La protezione delle informazioni RFID richiede una combinazione di tecnologie avanzate, buone pratiche di sicurezza e consapevolezza da parte degli utenti. Investire in formazione e in soluzioni di sicurezza robusta è fondamentale per mitigare queste minacce.
Se hai dubbi o necessiti di una consulenza su come proteggere i tuoi sistemi RFID, Dognet Technologies è qui per aiutarti!

