-
Application Stack Traceroute v4.0.1 è live
🚀 la suite open-source di web security testing più avanzata dal punto di vista matematico per bug bounty hunter. Application…
-

Aggiornamenti importanti e rilascio: Wendy!!
Wendy, che sta per WordPress ENDpoint discoverY è appena stato aggiornato e rilasciato alla nuova versione stabile v0.4.0. Gli aggiornamenti…
-
Cross-Site Scripting (XSS): Una Minaccia Persistente per la Sicurezza Web
Il Cross-Site Scripting (XSS) rimane una delle vulnerabilità più diffuse e pericolose nel panorama della sicurezza web. Secondo il report…
-

Gli attacchi Man-in-the-Middle (MITM): una grave minaccia per la sicurezza delle comunicazioni online
Gli attacchi Man-in-the-Middle (MITM) rappresentano una delle minacce più insidiose e diffuse per la sicurezza delle reti e delle comunicazioni…
-
SQL Injection: La Minaccia Silenziosa che Mette a Rischio i Tuoi Dati Aziendali
SQL Injection: La Minaccia Silenziosa che Mette a Rischio i Tuoi Dati Aziendali Le SQL injection rimangono una delle vulnerabilità…
-
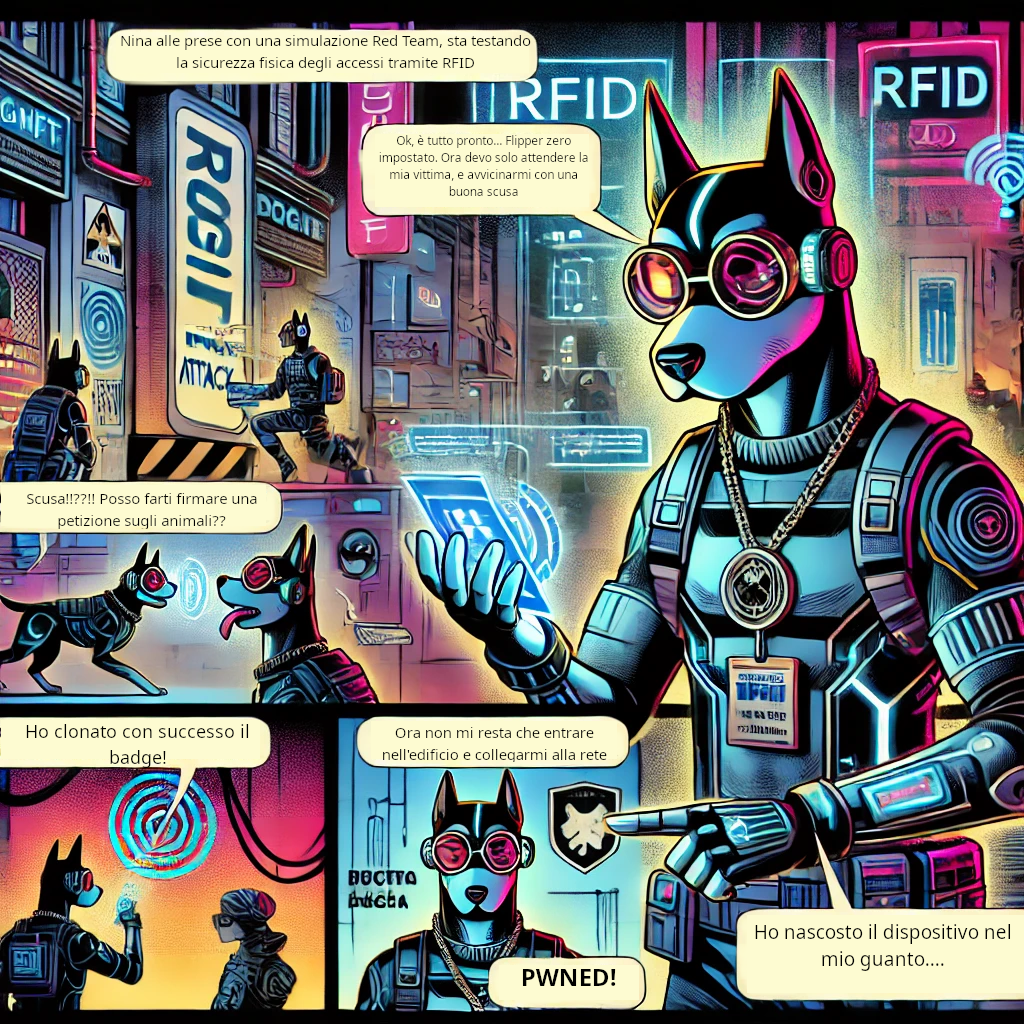
Attacchi RFID: Scenari e Strategie di Difesa
Gli attacchi RFID (Radio Frequency Identification) rappresentano una minaccia crescente nel panorama della sicurezza informatica. La tecnologia RFID è ampiamente…
-

Proteggi la tua azienda dal phishing: guida pratica ed esperienza di Dognet Technologies
Il phishing è una delle minacce più diffuse e pericolose per le aziende. Basta una sola email camuffata ad arte…
-
Attacchi DDOS – Cosa fare, come mitigare
Cos’è un attacco DDoS? Un attacco DDoS (Distributed Denial of Service) è un attacco informatico mirato a sovraccaricare un sistema,…