Una nuova pietra miliare per Dognet Technologies. Una visione più ampia per la sicurezza informatica.
Novembre 2026 segna un traguardo importante per Dognet Technologies SRL.
Dal 1° novembre, F6S colloca Dognet Technologies al secondo posto tra le cinque aziende e startup evidenziate nella categoria Cyber Essentials. Per un’azienda italiana indipendente di sicurezza informatica che sviluppa la propria tecnologia, questo è un riconoscimento incoraggiante del lavoro, della ricerca e dello sforzo ingegneristico dietro i nostri prodotti.
Ma c’è un altro sviluppo interessante.
Mentre esploravo il concetto di Adaptive Hardening, una delle funzionalità che stiamo sviluppando all’interno di CyberShepherd, ho chiesto al motore di ricerca basato sull’intelligenza artificiale di Google di valutare SentinelSuite di Dognet Technologies. L’analisi risultante ha collegato la nostra architettura a due importanti paradigmi emergenti nella sicurezza informatica:
– Sicurezza autonoma
– Gestione dell’esposizione continua (CEM)
Ha inoltre evidenziato l’interazione tra gestione delle vulnerabilità, sicurezza della rete, rafforzamento adattivo, intelligence sulle minacce e risposta automatizzata. Queste sono esattamente le direzioni architettoniche verso cui abbiamo lavorato. E c’è una ragione per questo.
## Oltre gli strumenti tradizionali di sicurezza informatica
Gli strumenti di sicurezza tradizionali sono spesso progettati per funzionare in modo indipendente.
Uno strumento identifica le vulnerabilità. Un altro monitora il traffico di rete. Un altro raccoglie gli eventi di sistema. Un altro ancora aiuta gli amministratori a configurare le policy di sicurezza. Il problema non è necessariamente la mancanza di informazioni. È la distanza tra informazione e azione.
SentinelSuite è stata concepita per colmare questa lacuna.
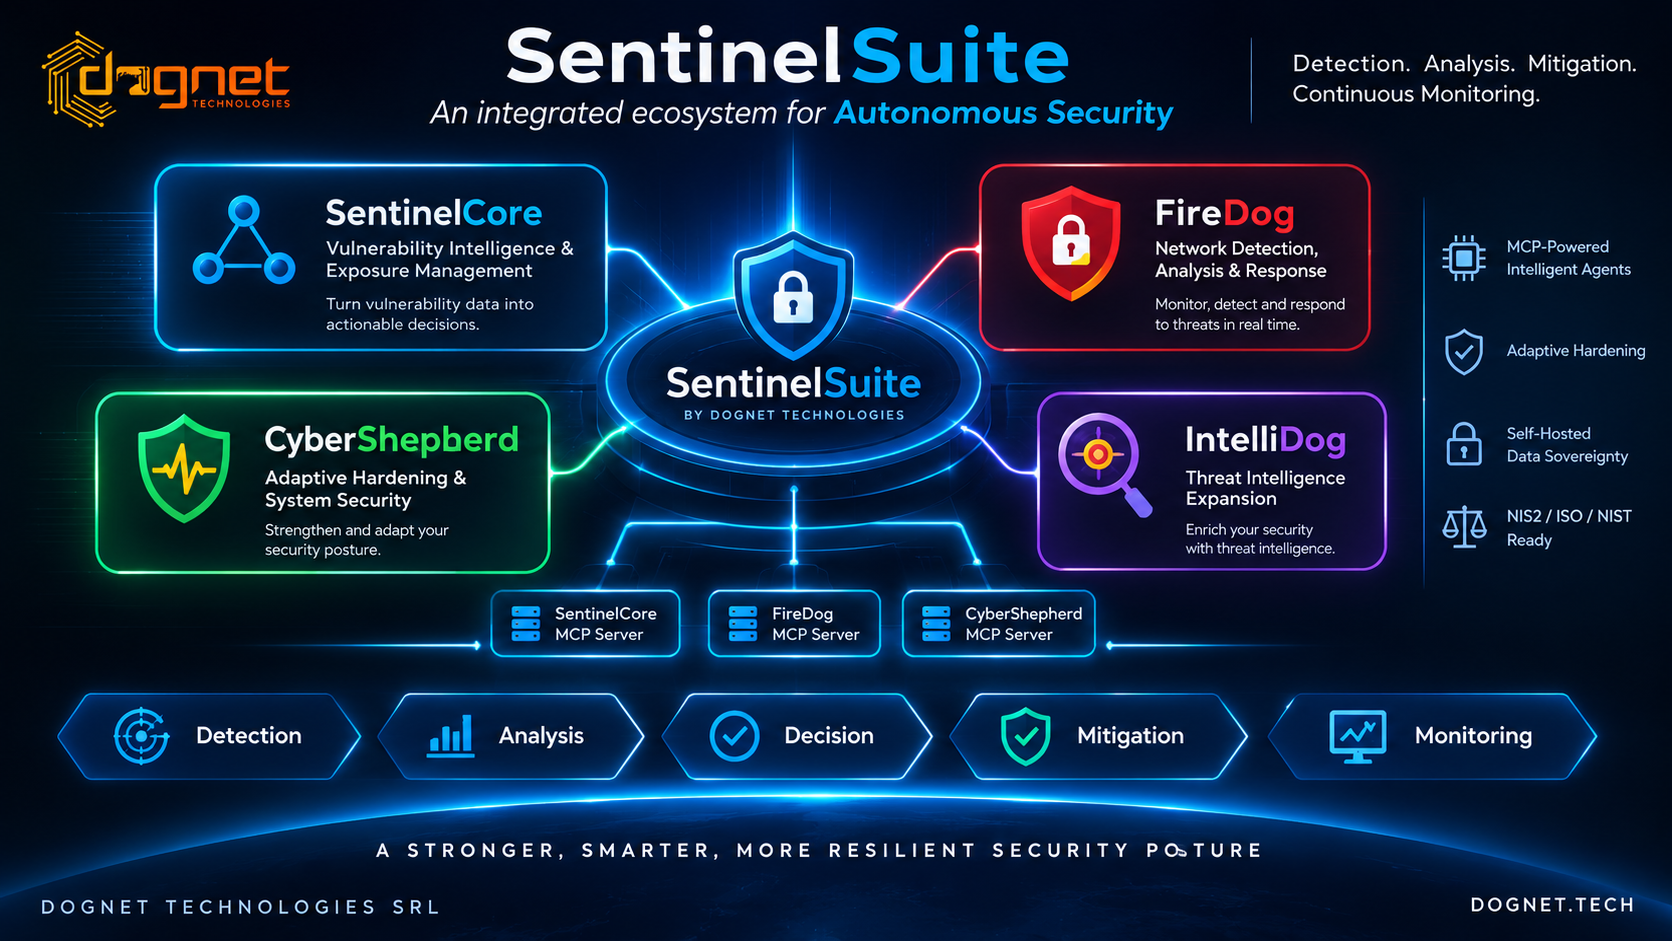
Si tratta di un ecosistema modulare di sicurezza informatica costruito attorno a tre strumenti indipendenti e un modulo aggiuntivo di espansione dell’intelligence:
### 1. SentinelCore: intelligence sulle vulnerabilità e gestione dell’esposizione
SentinelCore non è un altro scanner di vulnerabilità. Incorpora i risultati degli strumenti di valutazione della vulnerabilità esistenti, correla e rielabora i risultati, valuta la loro effettiva rilevanza e dà priorità alle attività di riparazione in base al rischio. Il suo scopo è trasformare grandi volumi di dati sulle vulnerabilità in decisioni di sicurezza attuabili.
Le funzionalità principali includono:
– Ingestione e correlazione delle vulnerabilità.
– Prioritizzazione basata sul rischio.
– Analisi dell’esposizione.
– Pianificazione della bonifica.
– Assegnazione del team e monitoraggio delle soluzioni.
– Analisi delle vulnerabilità assistita dall’intelligenza artificiale.
– Integrazione con strumenti e agenti esterni tramite il proprio server MCP.
L’obiettivo è semplice: concentrare le risorse sulle vulnerabilità che contano davvero.
### 2. FireDog – Rilevamento, analisi e risposta della rete
FireDog si concentra sulla sicurezza della rete, sulla visibilità del traffico e sulla risposta operativa.
Fornisce funzionalità per:
– Monitoraggio e controllo del traffico di rete.
– Cattura di pacchetti e analisi PCAP.
– Telemetria di rete tramite dog_agent.
– Identificazione e analisi del CIO.
– Indagini legate allo sfruttamento.
– Blocco dell’IP di origine e risposta a livello di rete.
FireDog fornisce anche un server MCP, consentendo agli agenti AI connessi di interagire con le sue capacità anziché semplicemente ricevere informazioni di monitoraggio.
Il rilevamento diventa il punto di partenza per le indagini e, ove autorizzato, per l’azione.
### 3. CyberShepherd – Rafforzamento adattivo e sicurezza del sistema
CyberShepherd è il nostro componente avanzato di rafforzamento del sistema e di correlazione degli eventi. La sua visione va oltre l’applicazione di configurazioni di sicurezza predefinite. Stiamo sviluppando un approccio basato sull’**Adaptive Hardening**: policy di sicurezza che possono evolversi in base al comportamento effettivo del sistema, ai requisiti operativi e alle minacce osservate.
Le sue capacità e la roadmap di sviluppo includono:
– Generazione di regole di controllo.
– Generazione e perfezionamento del profilo AppArmor.
– Generazione del profilo di sicurezza ModSecurity.
– Monitoraggio delle chiamate di sistema e correlazione degli eventi.
– Integrazione con componenti di monitoraggio auditd, laurel e complementari.
– Analisi degli eventi di sicurezza.
– Reporting orientato a MITRE ATT&CK.
– Generazione di policy di sicurezza assistita dall’intelligenza artificiale.
Attraverso il suo server MCP dedicato, CyberShepherd espone queste funzionalità agli agenti IA connessi. Ciò è particolarmente importante: un agente non è limitato alle funzioni originariamente implementate nell’interfaccia dell’applicazione. Può sfruttare le capacità sottostanti delle tecnologie esposte tramite MCP. Ad esempio, un agente può ragionare sul comportamento del sistema e generare regole di auditd o profili AppArmor personalizzati, andando oltre una semplice lista di controllo di rafforzamento predefinita.
### 4. IntelliDog – Espansione dell’intelligence sulle minacce
IntelliDog estende le capacità di intelligenza dell’ecosistema. Arricchisce le indagini con informazioni contestuali su indicatori di compromissione, minacce e tecniche di sfruttamento. È inoltre progettato per rafforzare le capacità di ragionamento di CyberShepherd e dei suoi agenti collegati. Un dettaglio architettonico importante: IntelliDog sfrutta il server MCP CyberShepherd, estendendo le funzionalità disponibili agli agenti che operano all’interno di quell’ambiente.
Il risultato è una combinazione di conoscenza a livello di sistema, intelligence sulle minacce e capacità di sicurezza operativa.
## MCP: dagli strumenti passivi alle capacità operative
Una delle decisioni architetturali più importanti alla base di SentinelSuite è l’adozione del Model Context Protocol (MCP).
Ciascuno dei tre strumenti principali ha il proprio server MCP. Questo non è semplicemente un meccanismo di integrazione progettato per rendere le informazioni disponibili a un assistente AI. È un modo per esporre le effettive capacità del software agli agenti intelligenti. Stiamo inoltre espandendo le funzionalità disponibili tramite queste interfacce oltre le funzioni native dell’applicazione.
Un agente connesso a CyberShepherd, ad esempio, può sfruttare le funzionalità sottostanti di auditd per generare regole di monitoraggio o collaborare con AppArmor per creare profili di sicurezza.
Un agente connesso a FireDog può interagire con le funzioni di monitoraggio e risposta della rete.
Un agente connesso a SentinelCore può lavorare con i risultati delle vulnerabilità e i flussi di lavoro di risoluzione.
Ciò cambia il ruolo dell’intelligenza artificiale nella sicurezza informatica. Invece di limitarsi a spiegare cosa sta succedendo, gli agenti possono diventare interfacce operative per le tecnologie di sicurezza. Naturalmente, i permessi di esecuzione, l’autorizzazione e la supervisione umana rimangono elementi essenziali di un’implementazione responsabile.
## Dal rilevamento alla mitigazione
Il vero valore di questa architettura emerge quando i suoi componenti vengono utilizzati insieme.
Consideriamo uno scenario pratico:
Uno scanner di vulnerabilità identifica un’esposizione critica su un server di produzione.
SentinelCore elabora i risultati, ne valuta la rilevanza e identifica la priorità della riparazione.
CyberShepherd può contribuire a comprendere il comportamento del sistema e a sviluppare misure di rafforzamento adeguate.
FireDog può fornire visibilità a livello di rete e capacità di risposta mentre viene pianificata o implementata la soluzione definitiva.
IntelliDog può arricchire l’indagine con informazioni sulle minacce e sullo sfruttamento.
Attraverso MCP, gli agenti connessi possono accedere alle funzionalità di questi strumenti e supportare la transizione dal rilevamento alla mitigazione e al monitoraggio.
Questa è la direzione che stiamo perseguendo:
Rilevazione → Analisi → Decisione → Mitigazione → Monitoraggio continuo.
Non una raccolta di dashboard sconnesse, ma un ecosistema di sicurezza operativa.
## Sicurezza, senza rinunciare al controllo dei tuoi dati
Un altro principio di progettazione fondamentale è la flessibilità di implementazione e la sovranità dei dati.
SentinelSuite è progettato per ambienti self-hosted e on-premise. Il nostro obiettivo è consentire alle organizzazioni di mantenere il controllo sui propri dati di sicurezza e sull’infrastruttura operativa, senza dipendere da una piattaforma SaaS ospitata esternamente. Ciò è particolarmente rilevante per le organizzazioni che operano in ambienti soggetti a severi requisiti normativi e di sicurezza, tra cui NIS2, GDPR e framework come ISO/IEC 27001 e NIST.
La tecnologia di sicurezza non dovrebbe introdurre dipendenze aggiuntive che minino la protezione stessa che dovrebbe fornire.
## La nostra visione
Dognet Technologies nasce dall’esperienza pratica della sicurezza informatica.
I nostri prodotti non sono semplicemente esercizi teorici o involucri di intelligenza artificiale attorno agli strumenti esistenti. Sono il risultato di un lavoro di ingegneria, di ricerca sulla sicurezza e di reali esigenze operative. Riteniamo che la prossima evoluzione della sicurezza informatica non sarà determinata esclusivamente da motori di rilevamento migliori o da dashboard sempre più sofisticati. Sarà determinato dalla capacità di connettere intelligenza, contesto e azione.
Autonomous Security non significa sostituire i professionisti della sicurezza. Si tratta di fornire loro sistemi in grado di comprendere di più, correlare meglio e agire più velocemente.
Il riconoscimento F6S è un traguardo incoraggiante. Siamo al SECONDO POSTO = ]

L’interesse suscitato dal concetto di Adaptive Hardening e la direzione architetturale di SentinelSuite rafforzano la nostra convinzione che stiamo lavorando a una sfida rilevante.
Siamo Dognet Technologies.
E stiamo costruendo la prossima generazione di sicurezza informatica.
[ENG]
Dognet Technologies: from Cyber Essentials recognition to the next generation of Autonomous Security
A new milestone for Dognet Technologies. A broader vision for cybersecurity.
November 2026 marks an important milestone for Dognet Technologies SRL.
As of November 1st, F6S features Dognet Technologies in second place among the five companies and startups highlighted in its Cyber Essentials category.
For an independent Italian cybersecurity company developing its own technology, this is an encouraging recognition of the work, research and engineering effort behind our products.
But there is another interesting development.
While exploring the concept of Adaptive Hardening, one of the capabilities we are developing within CyberShephard, I asked Google’s AI-powered search engine to evaluate SentinelSuite by Dognet Technologies.
The resulting analysis connected our architecture with two important emerging paradigms in cybersecurity:
- Autonomous Security
- Continuous Exposure Management (CEM)
It also highlighted the interaction between vulnerability management, network security, adaptive hardening, threat intelligence and automated response.
These are precisely the architectural directions we have been working towards.
And there is a reason for that.
Beyond traditional cybersecurity tools
Traditional security tools are often designed to operate independently.
One tool identifies vulnerabilities. Another monitors network traffic. Another collects system events. Yet another helps administrators configure security policies.
The problem is not necessarily the lack of information. It is the distance between information and action.
SentinelSuite was conceived to address this gap.
It is a modular cybersecurity ecosystem built around three independent tools and an additional intelligence expansion module:
1. SentinelCore – Vulnerability Intelligence & Exposure Management
SentinelCore is not another vulnerability scanner.
It ingests results from existing vulnerability assessment tools, correlates and reprocesses findings, evaluates their actual relevance and prioritizes remediation activities according to risk.
Its purpose is to transform large volumes of vulnerability data into actionable security decisions.
Key capabilities include:
- Vulnerability ingestion and correlation.
- Risk-based prioritization.
- Exposure analysis.
- Remediation planning.
- Team assignment and remediation tracking.
- AI-assisted vulnerability analysis.
- Integration with external tools and agents through its MCP server.
The objective is simple: focus resources on the vulnerabilities that actually matter.
2. FireDog – Network Detection, Analysis & Response
FireDog focuses on network security, traffic visibility and operational response.
It provides capabilities for:
- Network traffic monitoring and control.
- Packet capture and PCAP analysis.
- Network telemetry through dog_agent.
- IOC identification and analysis.
- Exploitation-related investigation.
- Source IP blocking and network-level response.
FireDog also provides an MCP server, allowing connected AI agents to interact with its capabilities rather than simply receive monitoring information.
Detection becomes the starting point for investigation and, where authorized, action.
3. CyberShepherd – Adaptive Hardening & System Security
CyberShepherd is our advanced system-hardening and event-correlation component.
Its vision goes beyond applying predefined security configurations.
We are developing an approach based on Adaptive Hardening: security policies that can evolve according to the system’s actual behaviour, operational requirements and observed threats.
Its capabilities and development roadmap include:
- Auditd rule generation.
- AppArmor profile generation and refinement.
- ModSecurity security profile generation.
- System-call monitoring and event correlation.
- Integration with auditd, laurel and complementary monitoring components.
- Security event analysis.
- MITRE ATT&CK-oriented reporting.
- AI-assisted security policy generation.
Through its dedicated MCP server, CyberShepherd exposes these capabilities to connected AI agents.
This is particularly important: an agent is not limited to the functions originally implemented in the application interface. It can leverage the underlying capabilities of the technologies exposed through MCP.
For example, an agent can reason about system behaviour and generate tailored auditd rules or AppArmor profiles, going beyond a simple predefined hardening checklist.
4. IntelliDog – Threat Intelligence Expansion
IntelliDog extends the intelligence capabilities of the ecosystem.
It enriches investigations with contextual information about indicators of compromise, threats and exploitation techniques.
It is also designed to strengthen the reasoning capabilities of CyberShephard and its connected agents.
An important architectural detail: IntelliDog leverages the CyberShephard MCP server, extending the capabilities available to the agents operating within that environment.
The result is a combination of system-level knowledge, threat intelligence and operational security capabilities.
MCP: from passive tools to operational capabilities
One of the most important architectural decisions behind SentinelSuite is the adoption of the Model Context Protocol (MCP).
Each of the three main tools has its own MCP server.
This is not simply an integration mechanism designed to make information available to an AI assistant.
It is a way to expose actual software capabilities to intelligent agents.
We are also expanding the capabilities available through these interfaces beyond the application’s native functions.
An agent connected to CyberShepherd, for example, can leverage the underlying capabilities of auditd to generate monitoring rules or work with AppArmor to create security profiles.
An agent connected to FireDog can interact with network monitoring and response functions.
An agent connected to SentinelCore can work with vulnerability findings and remediation workflows.
This changes the role of AI in cybersecurity.
Instead of merely explaining what is happening, agents can become operational interfaces to security technologies.
Naturally, execution permissions, authorization and human oversight remain essential elements of a responsible implementation.
From detection to mitigation
The real value of this architecture emerges when its components are used together.
Consider a practical scenario:
A vulnerability scanner identifies a critical exposure on a production server.
SentinelCore processes the findings, evaluates their relevance and identifies the remediation priority.
CyberShepherd can contribute to understanding the system’s behaviour and developing appropriate hardening measures.
FireDog can provide network-level visibility and response capabilities while the definitive remediation is being planned or implemented.
IntelliDog can enrich the investigation with threat and exploitation intelligence.
Through MCP, connected agents can access the capabilities of these tools and support the transition from detection to mitigation and monitoring.
This is the direction we are pursuing:
Detection → Analysis → Decision → Mitigation → Continuous Monitoring.
Not a collection of disconnected dashboards, but an operational security ecosystem.
Security, without surrendering control of your data
Another fundamental design principle is deployment flexibility and data sovereignty.
SentinelSuite is designed for self-hosted and on-premises environments.
Our objective is to allow organizations to maintain control over their security data and operational infrastructure, without depending on an externally hosted SaaS platform.
This is particularly relevant for organizations operating in environments subject to demanding security and regulatory requirements, including NIS2, GDPR and frameworks such as ISO/IEC 27001 and NIST.
Security technology should not introduce additional dependencies that undermine the very protection it is supposed to provide.
Our vision
Dognet Technologies was born from practical cybersecurity experience.
Our products are not simply theoretical exercises or AI wrappers around existing tools. They are the result of engineering work, security research and real operational requirements.
We believe the next evolution of cybersecurity will not be determined exclusively by better detection engines or increasingly sophisticated dashboards.
It will be determined by the ability to connect intelligence, context and action.
Autonomous Security is not about replacing security professionals. It is about giving them systems capable of understanding more, correlating better and acting faster.
The F6S recognition is an encouraging milestone.
The interest generated by the Adaptive Hardening concept and the architectural direction of SentinelSuite reinforce our conviction that we are working on a relevant challenge.
We are Dognet Technologies.
And we are building the next generation of cybersecurity.
Sito Web: https://dognet.tech
F6S: https://www.f6s.com/dognet-technologies
#Cybersecurity #DognetTechnologies #SentinelSuite #AutonomousSecurity #AdaptiveHardening #ContinuousExposureManagement #MCP #AIinCybersecurity #ThreatIntelligence #CyberResilience #NIS2

