ITA
E se i tuoi strumenti di sicurezza non si limitassero a condividere dati, ma collaborassero attivamente per rilevare, monitorare e mitigare le minacce?
Nel mondo della cybersecurity, parlare di integrazione significa spesso collegare API, aggregare log o correlare risultati provenienti da prodotti differenti.
Tutto utile, naturalmente. Ma l’integrazione può fare molto di più.
Con SentinelSuite, Dognet Technologies sviluppa un’architettura nella quale i singoli tool non si limitano a esporre informazioni: condividono dati rilevanti, individuano opportunità di intervento e propongono azioni concrete nell’ambito delle proprie competenze.
Non semplice correlazione dei dati, quindi, ma collaborazione operativa tra strumenti di sicurezza.
[!!] Due livelli di integrazione: Responder e Action
Abbiamo progettato il nostro modello di integrazione su due livelli, distinti per complessità, capacità operative e requisiti di esecuzione.
1. RESPONDER — Rilevare, correlare e monitorare
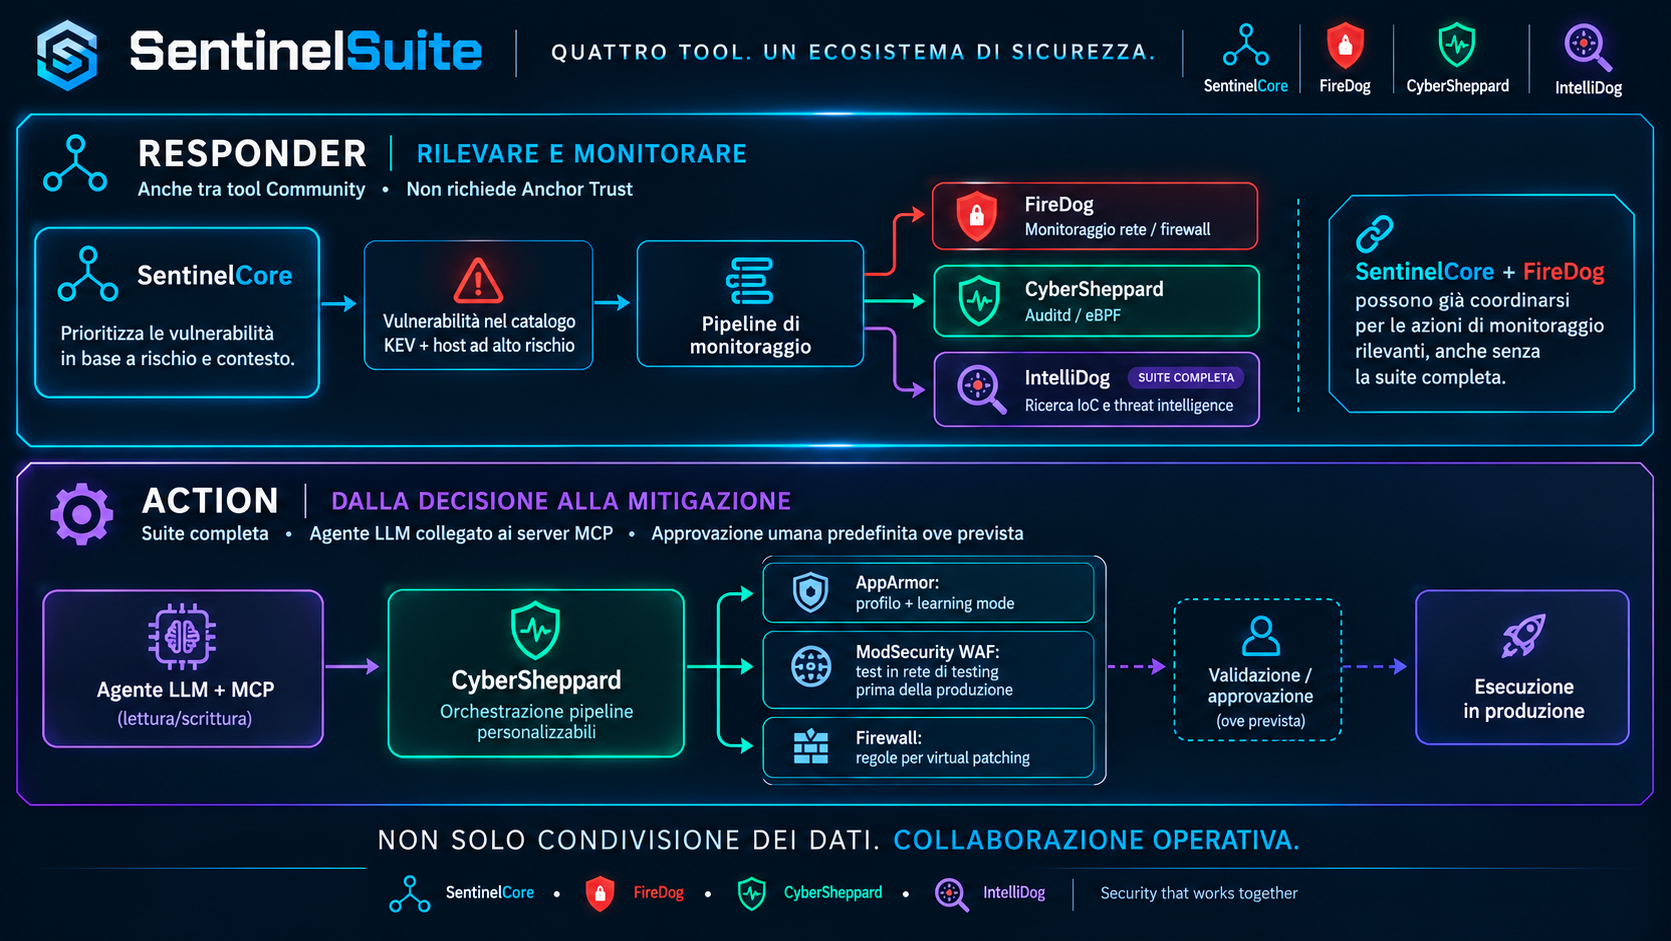
Le integrazioni Responder gestiscono scenari nei quali un evento di sicurezza può attivare attività di monitoraggio e altre risposte predefinite.
Non richiedono l’Anchor Trust di CyberSheppard e possono funzionare anche tra tool Community compatibili.
Immaginiamo questo scenario.
SentinelCore identifica una vulnerabilità ad alta gravità su un host ad alto rischio. La vulnerabilità è inoltre presente nel catalogo Known Exploited Vulnerabilities (KEV) di CISA.
Non si tratta più soltanto di una vulnerabilità da inserire in un report: è un segnale che merita un’attenzione specifica.
In base ai componenti disponibili, può essere avviata una pipeline di sicurezza che coinvolge diversi strumenti:
- SentinelCore individua e prioritizza la vulnerabilità sulla base del rischio, del contesto e dello stato di sfruttamento noto.
- FireDog può attivare il monitoraggio dell’attività di rete attraverso regole appropriate di iptables o del firewall supportato.
- CyberSheppard può estendere il monitoraggio a livello host, sfruttando le capacità di auditd ed eBPF.
- IntelliDog può contribuire con la ricerca di Indicatori di Compromissione (IoC) e informazioni di threat intelligence, quando è disponibile la suite completa.
Il punto fondamentale è che SentinelCore e FireDog possono già collaborare per le azioni di monitoraggio pertinenti anche senza la suite completa e senza Anchor Trust.
Con CyberSheppard e IntelliDog, la collaborazione può estendersi a una pipeline più articolata, combinando monitoraggio host, contesto di minaccia e osservabilità della rete.
Ogni tool mette a disposizione le proprie capacità. È questa collaborazione a fare la differenza.
2. ACTION — Dalle decisioni alla mitigazione
Il livello Action porta l’integrazione oltre il monitoraggio.
È disponibile con la suite completa e richiede un agente LLM collegato ai server MCP dei singoli software. Ogni componente espone il proprio server MCP, con capacità di lettura e scrittura, per consentire agli agenti di interagire con le funzionalità rese disponibili dai tool.
Queste integrazioni possono orchestrare workflow complessi che comprendono modifiche alle configurazioni di sicurezza e l’applicazione di contromisure.
Alcuni esempi:
[*] Hardening con AppArmor
Generazione di un profilo di sicurezza e avvio della modalità di apprendimento per contribuire a definire le regole appropriate per il comportamento dell’applicazione.
[*] Protezione applicativa con ModSecurity WAF
Generazione di regole WAF, esecuzione di test nella rete di testing e successiva applicazione in produzione dopo la validazione prevista dal workflow.
[*] Virtual patching tramite firewall
Creazione di regole iptables o di altri controlli firewall supportati per mitigare un’esposizione mentre si prepara o si distribuisce una correzione definitiva. Non parliamo semplicemente di eseguire un comando tramite un agente AI. Parliamo di pipeline personalizzabili, composte da più passaggi, con logiche di esecuzione, dipendenze e verifiche definite in funzione dello scenario. E, soprattutto, l’automazione non deve significare perdita di controllo.
L’approvazione umana è prevista per impostazione predefinita nei workflow che la richiedono, salvo disattivazione esplicita tramite override. In questo modo, ogni organizzazione può definire il giusto equilibrio tra velocità operativa, automazione e supervisione.
[!!] CyberSheppard: il centro di orchestrazione
CyberSheppard, disponibile nella versione PRO, mette a disposizione un’interfaccia dedicata alla gestione e all’avvio delle pipeline di integrazione. Gli utenti possono personalizzare i workflow esistenti e costruirne di nuovi, combinando le funzionalità esposte dai diversi componenti della suite. L’integrazione non è quindi un insieme rigido di collegamenti predefiniti: è un sistema estendibile, che può essere adattato all’infrastruttura, alle policy e alle esigenze operative dell’organizzazione.
Grazie ai server MCP dei singoli software, gli agenti LLM possono accedere alle informazioni pertinenti e utilizzare le funzionalità disponibili, rispettando i permessi e i controlli definiti nell’ambiente.
[*] Perché è importante?
Gli ambienti di sicurezza moderni raramente soffrono per la mancanza di alert. Il problema è trasformare le informazioni in azioni efficaci, superando la frammentazione degli strumenti, i passaggi manuali e i tempi di coordinamento.
L’approccio di SentinelSuite punta a ridurre questa distanza:
- Dai finding all’azione: gli eventi di sicurezza possono attivare risposte pertinenti.
- Dagli strumenti isolati alla collaborazione: ogni componente contribuisce con le proprie competenze.
- Dall’automazione rigida alle pipeline personalizzabili: i workflow possono essere adattati alle esigenze operative.
- Dall’automazione incontrollata all’esecuzione governata: approvazione umana e override consentono di definire i limiti operativi.
- Dai singoli prodotti a un ecosistema: le capacità Community e PRO possono collaborare secondo livelli di integrazione differenti.
L’obiettivo non è sostituire i professionisti della sicurezza né concedere a un’intelligenza artificiale un controllo indiscriminato dell’infrastruttura.
È fornire ai team di sicurezza strumenti più efficaci per coordinare le difese, ridurre gli interventi manuali e accelerare il passaggio dall’identificazione di un rischio a una risposta concreta.
Con SentinelSuite, l’integrazione non significa semplicemente far comunicare i tool. Significa farli lavorare insieme.
Questa è la differenza tra collegare prodotti di sicurezza e costruire un ecosistema di difesa coordinato.
SentinelSuite — Four tools. A safer tomorrow.
ENG:
Beyond Integration: When Cybersecurity Tools Start Working Together
What if your security tools didn’t just share data, but actively collaborated to detect, monitor, and mitigate threats?
In cybersecurity, integration often means connecting APIs, aggregating logs, or correlating findings from different products.
Useful, certainly. But what if integration could go further?
At Dognet Technologies, we are building something different: an integration architecture in which the tools of our security suite expose relevant data, identify opportunities for action, and propose responses within their own areas of expertise.
Not just data correlation. Coordinated security operations.
[!!] Two levels of integration: Responder and Action
Our integration model is built around two categories, each designed for a different level of complexity and autonomy.
1. RESPONDER — Detect, correlate, and monitor
Responder integrations handle security scenarios that can trigger targeted monitoring and other predefined responses without requiring CyberSheppard’s Anchor Trust.
They can also work across Community tools.
Consider this scenario:
SentinelCore identifies a high-severity vulnerability on a high-risk host. The vulnerability is also listed in the CISA Known Exploited Vulnerabilities (KEV) Catalog. This is not just another vulnerability to add to a report. It is a signal that deserves a coordinated response.
Depending on the tools available, the integration can initiate a security pipeline involving:
- SentinelCore: identifies and prioritizes the vulnerability according to its severity, exploitation status, and the host’s risk profile.
- IntelliDog: investigates relevant Indicators of Compromise (IoCs) and threat intelligence, when available through the complete suite.
- CyberSheppard: enables host-level monitoring through auditd/eBPF capabilities.
- FireDog: establishes network monitoring through appropriate iptables or network-firewall rules.
The important distinction is that SentinelCore and FireDog can already collaborate on relevant monitoring actions without the complete suite or Anchor Trust. With CyberSheppard and IntelliDog, the response can extend into a broader, coordinated security pipeline. Each tool contributes its own capabilities instead of simply forwarding information to a central dashboard.
2. ACTION — From security decisions to controlled mitigation
Action integrations go further.
They are available with the complete suite and require an LLM agent connected to the software components through their respective MCP servers, with read/write capabilities. These integrations can orchestrate more complex workflows, including changes to security configurations and defensive controls.
Examples include:
- AppArmor hardening: generating a security profile and initiating learning mode to help establish appropriate application behavior.
- Web Application Firewall protection: generating ModSecurity WAF rules, testing them in a dedicated test network, and applying them to production after validation.
- Virtual patching: creating iptables or other supported firewall rules to mitigate exposure while a permanent fix is being prepared or deployed.
These are not isolated commands. They can be steps in a configurable pipeline, with dependencies, validation, and execution logic defined for the specific scenario.
And security must not become a synonym for uncontrolled automation.
Human approval is required by default for workflows that require it, unless the relevant override explicitly disables that requirement. This allows organizations to define the appropriate balance between automation, operational speed, and human control.
[*] CyberSheppard: The integration orchestrator
CyberSheppard, available in the PRO offering, provides a dedicated interface for managing and launching integration pipelines.
Users can customize existing workflows and build their own, combining the capabilities exposed by the suite’s individual components. Each software component exposes its own MCP server. This gives connected LLM agents a structured way to interact with the tools, access relevant information, and execute supported operations within the permissions and controls established for the environment. The result is an architecture in which security workflows can be adapted to the organization’s infrastructure, policies, and operational requirements.
[*] Why this matters
Modern security environments rarely suffer from a lack of alerts. They suffer from fragmented context, manual handoffs, and the time required to turn findings into effective defensive measures.
Our approach is designed to close that gap.
- From findings to action: security events can initiate relevant monitoring and mitigation workflows.
- From isolated tools to collaboration: each component contributes its own specialized capabilities.
- From rigid automation to customizable pipelines: organizations can define workflows that match their operational needs.
- From blind automation to controlled execution: human approval and explicit overrides provide a configurable control boundary.
- From a single product to a security ecosystem: Community and PRO capabilities can participate at different levels of integration.
The goal is not to replace security professionals or give an AI unrestricted control over infrastructure. It is to give security teams a more effective way to coordinate their tools, reduce manual intervention, and move from identifying a risk to taking a meaningful defensive action.
At Dognet Technologies, integration is not about making tools talk to each other. It’s about making them work together.
That’s the difference between connecting security products and building a coordinated security ecosystem.
#Cybersecurity #SecurityAutomation #AI #MCP #ThreatIntelligence #DevSecOps #DognetTechnologies #SentinelCore #FireDog #CyberSheppard #IntelliDog #Cybersecurity #SecurityAutomation #IntelligenzaArtificiale #MCP #ThreatIntelligence #DevSecOps #DognetTechnologies #SentinelSuite

