

Autonomous Response nella cybersecurity: scopri come SentinelSuite, grazie a SentinelCore, FireDog, CyberSheppard, IntelliDog e al Model Context Protocol (MCP), automatizza il ciclo di rilevazione, mitigazione e verifica delle vulnerabilità.
Indice
- Cos’è l’Autonomous Response
- Perché il Model Context Protocol cambia il paradigma
- Dal Vulnerability Management alla mitigazione automatica
- SentinelSuite: un ecosistema orchestrato dagli AI Agent
- Un esempio reale di Autonomous Response
- I vantaggi di un approccio agentico
- Conclusioni
Cos’è l’Autonomous Response
Autonomous Response rappresenta una delle evoluzioni più interessanti della cybersecurity moderna. Se negli ultimi anni l’Intelligenza Artificiale è stata utilizzata principalmente per analizzare dati, classificare vulnerabilità o assistere gli analisti tramite chatbot, oggi stiamo entrando in una nuova fase: quella in cui gli AI Agent possono comprendere il contesto, prendere decisioni e orchestrare strumenti differenti in modo controllato e tracciabile.
Questa evoluzione è resa possibile dal Model Context Protocol (MCP), uno standard che permette agli agenti di comunicare con applicazioni, servizi e strumenti esterni mantenendo sempre il contesto operativo.
È proprio questa direzione che sto seguendo nello sviluppo di SentinelSuite, l’ecosistema composto da SentinelCore, FireDog, CyberSheppard e dal modulo AI IntelliDog.
L’obiettivo non è sostituire gli analisti della sicurezza, ma fornire loro una piattaforma capace di ridurre drasticamente il tempo che intercorre tra l’identificazione di un rischio e l’applicazione di una contromisura.
Autonomous Response: perché il Model Context Protocol cambia il paradigma
Tradizionalmente gli strumenti di sicurezza operano come silos indipendenti.
Uno scanner individua una vulnerabilità.
Un SIEM genera un allarme.
Un firewall blocca un indirizzo IP.
Un sistema di hardening verifica la compliance.
L’analista deve raccogliere tutte queste informazioni, interpretarle e decidere manualmente quale azione intraprendere.
Con l’Autonomous Response, invece, questo paradigma cambia completamente.
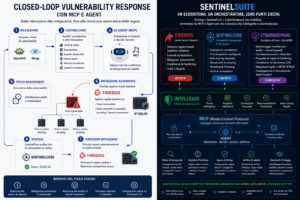
Attraverso un server MCP, un AI Agent può interrogare contemporaneamente tutti gli strumenti della piattaforma, comprenderne il contesto e utilizzare le rispettive funzionalità in maniera coordinata.
Non si limita quindi a leggere dati.
Può anche eseguire operazioni, verificarne il risultato e adattare la strategia di mitigazione in funzione dell’evoluzione dell’incidente.
Autonomous Response e Vulnerability Management
Immaginiamo uno scenario reale.
SentinelCore riceve i risultati provenienti da OpenVAS, Nmap o altri scanner di sicurezza.
Le vulnerabilità vengono correlate, deduplicate e riprioritizzate considerando numerosi fattori:
- punteggio CVSS – EPSS – KEV;
- esposizione verso Internet;
- disponibilità di exploit pubblici;
- criticità dell’asset;
- possibilità di movimento laterale;
- percorsi di attacco identificati;
- rischio complessivo dell’infrastruttura.
A questo punto entra in gioco l’AI Agent.
Grazie all’MCP, l’agente può comprendere il contesto della vulnerabilità e decidere che, in attesa dell’applicazione della patch, sia necessario ridurre immediatamente la superficie di attacco.
L’agente richiama quindi FireDog.
FireDog applica automaticamente una regola iptables o nftables sull’host vulnerabile.
Ma il processo non si limita alla macchina interessata.
Se SentinelCore identifica possibili percorsi di pivoting o di lateral movement, FireDog può applicare temporaneamente regole di contenimento anche sugli host coinvolti, limitando la propagazione di un eventuale attacco.
Non stiamo sostituendo la remediation.
Stiamo introducendo una mitigazione intelligente e temporanea capace di abbassare il rischio fino alla distribuzione della correzione definitiva.
SentinelSuite: un ecosistema di Autonomous Response
La vera forza della piattaforma emerge quando tutti i moduli collaborano tra loro.
SentinelCore
SentinelCore rappresenta il motore di Vulnerability Management.
Correla i risultati provenienti da scanner differenti, assegna una priorità alle vulnerabilità, individua possibili percorsi di attacco e verifica l’efficacia delle remediation.
FireDog
FireDog è il motore operativo della suite.
Gestisce firewall Linux tramite iptables e nftables, applica mitigazioni temporanee, implementa regole di hardening e può essere controllato direttamente dagli AI Agent attraverso MCP.
CyberSheppard
CyberSheppard non è un semplice inventario degli asset.
È un correlatore di eventi e un MicroSIEM orientato ai sistemi Linux.
Attraverso auditd e Laurel monitora continuamente le chiamate di sistema (syscall), raccoglie eventi di sicurezza e li arricchisce con informazioni contestuali.
Le regole sono mappate sul framework MITRE ATT&CK, consentendo di classificare gli incidenti secondo tattiche e tecniche riconosciute a livello internazionale.
CyberSheppard è inoltre in grado di:
- proporre regole di hardening;
- verificare il livello di compliance rispetto ai benchmark CIS;
- monitorare continuamente lo stato degli asset;
- individuare comportamenti anomali;
- fornire evidenze utili durante le attività di incident response.
IntelliDog
IntelliDog rappresenta il livello di intelligenza della piattaforma.
Utilizzando gli AI Agent e il Model Context Protocol può:
- interrogare contemporaneamente tutti i moduli della suite;
- correlare eventi, vulnerabilità e configurazioni;
- proporre playbook dinamici;
- suggerire le migliori strategie di mitigazione;
- adattare automaticamente le decisioni in base al contesto operativo.
Un esempio reale di Autonomous Response
Immaginiamo un server Linux esposto su Internet.
Una scansione individua una vulnerabilità critica con exploit pubblico disponibile.
SentinelCore la classifica come priorità massima.
CyberSheppard verifica che il sistema presenta anche alcune configurazioni non conformi ai benchmark CIS e rileva attività sospette attraverso le regole di auditd arricchite da Laurel.
L’AI Agent raccoglie tutte queste informazioni tramite MCP.
Comprende che il rischio è elevato e decide di applicare immediatamente una mitigazione.
FireDog distribuisce automaticamente una regola firewall che limita l’esposizione del servizio vulnerabile.
Se vengono individuati host coinvolti in possibili percorsi di lateral movement, la mitigazione viene estesa anche a questi sistemi.
Nel frattempo il team IT distribuisce la patch.
Alla successiva scansione SentinelCore verifica che la vulnerabilità è stata risolta.
L’agente riceve il nuovo contesto.
FireDog rimuove automaticamente le regole temporanee ripristinando la normale operatività.
L’intero processo è stato eseguito in maniera tracciabile, contestuale e coordinata.
Questo è il significato concreto di Autonomous Response.
I vantaggi dell’Autonomous Response
L’adozione di un modello di Autonomous Response offre numerosi benefici:
- riduzione del Mean Time To Respond (MTTR);
- mitigazione immediata delle vulnerabilità critiche;
- riduzione del rischio di movimento laterale;
- maggiore coerenza nelle attività di risposta;
- automazione delle operazioni ripetitive;
- miglior supporto agli analisti SOC;
- completa tracciabilità delle azioni eseguite;
- integrazione naturale con infrastrutture Linux.
Il valore non risiede nell’automazione fine a sé stessa.
Il vero vantaggio consiste nell’orchestrare strumenti differenti mantenendo sempre il controllo umano sulle decisioni strategiche.
Conclusioni
L’Autonomous Response rappresenta una naturale evoluzione della cybersecurity.
Non sostituisce gli esperti, ma mette a loro disposizione strumenti capaci di collaborare, condividere il contesto e reagire rapidamente agli eventi.
Con l’integrazione del Model Context Protocol, SentinelSuite evolve da una semplice raccolta di applicazioni a un ecosistema completamente orchestrato.
SentinelCore identifica e prioritizza il rischio.
CyberSheppard osserva il comportamento dei sistemi, verifica la compliance e correla gli eventi.
FireDog applica le mitigazioni operative.
IntelliDog coordina gli AI Agent, interpreta il contesto e orchestra l’intero processo.
Il risultato è una piattaforma capace di accompagnare l’intero ciclo di vita della sicurezza: dalla scoperta delle vulnerabilità, alla correlazione degli eventi, dalla mitigazione automatica fino alla verifica della remediation.
Per molti l’Intelligenza Artificiale è ancora sinonimo di chatbot.
Per me rappresenta qualcosa di molto più ambizioso: un ecosistema di Autonomous Response in cui gli strumenti collaborano tra loro, condividono il contesto operativo e trasformano la cybersecurity da reattiva a realmente adattiva.
Potrebbe interessarti anche
- SentinelCore v1.2.0: il Primo Passo Verso una Cybersecurity che Agisce da Sola
- Continuous Monitoring: perché fare Vulnerability Management non significa solo eseguire scansioni. Come usare Openvas + SentineCore per il tuo CM
- Prevedi e Previeni con la Threat Intelligence: Come Dognet Technologies ti Protegge dagli Attacchi Futuri

