

Molte organizzazioni eseguono regolarmente Vulnerability Assessment, ricevono report con centinaia o migliaia di vulnerabilità e, nonostante questo, continuano ad avere difficoltà nel ridurre concretamente il rischio informatico.
Il problema raramente è la mancanza di dati.
Il problema è trasformare quei dati in azioni efficaci.
Una vulnerabilità identificata ma non gestita rimane un rischio aperto. Una vulnerabilità corretta con mesi di ritardo rappresenta comunque una finestra di esposizione che un attaccante potrebbe sfruttare.
Per questo motivo il concetto di Continuous Monitoring sta diventando sempre più centrale nelle strategie moderne di cybersecurity.
Dal Vulnerability Assessment al Vulnerability Management
Strumenti come OpenVAS consentono di identificare vulnerabilità all’interno dell’infrastruttura aziendale attraverso scansioni pianificate e periodiche.
Questa attività è fondamentale, ma rappresenta soltanto il primo passo.
Una volta ottenuti i risultati della scansione, le domande diventano:
- Quali vulnerabilità devono essere corrette per prime?
- Quali rappresentano un rischio reale per l’organizzazione?
- Chi deve occuparsene?
- Come monitorare l’avanzamento delle remediation?
- Come verificare che il problema sia stato realmente risolto?
Senza un processo strutturato, il rischio è quello di accumulare backlog sempre più grandi, consumando tempo e risorse su vulnerabilità poco rilevanti mentre le criticità realmente sfruttabili rimangono aperte.
Una strategia di Continuous Monitoring
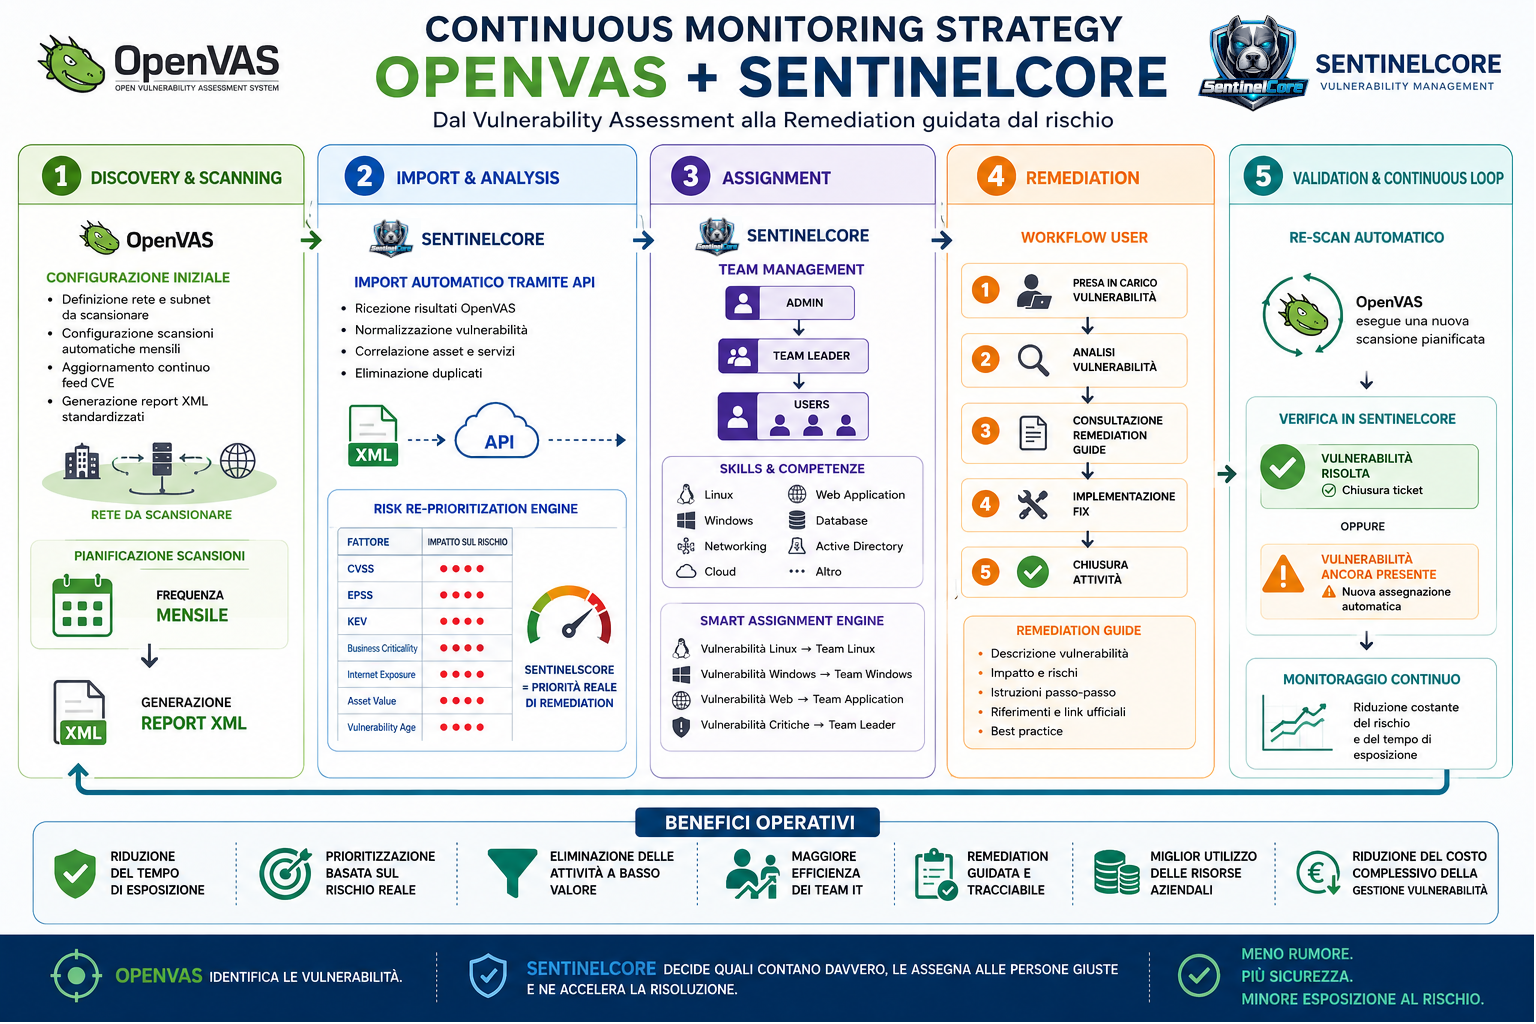
Nel modello mostrato nell’infografica, OpenVAS e SentinelCore operano come un ecosistema integrato.
1. Identificazione continua delle vulnerabilità
OpenVAS viene configurato con:
- Asset e reti da monitorare
- Scansioni periodiche automatiche
- Aggiornamento continuo dei feed di vulnerabilità
- Generazione dei report in formato XML
L’obiettivo è mantenere una visibilità costante sullo stato di sicurezza dell’infrastruttura.
2. Import automatico e normalizzazione
I risultati delle scansioni vengono trasferiti automaticamente a SentinelCore tramite API.
A questo punto le informazioni vengono:
- Normalizzate
- Correlate agli asset aziendali
- Deduplicate
- Contestualizzate
In altre parole, i dati tecnici vengono trasformati in informazioni operative.
3. Prioritizzazione basata sul rischio reale
Non tutte le vulnerabilità hanno lo stesso impatto.
Una vulnerabilità con CVSS elevato potrebbe non essere esposta o sfruttabile nel contesto specifico dell’organizzazione.
Al contrario, una vulnerabilità con punteggio inferiore potrebbe rappresentare un rischio immediato se:
- Presente nel catalogo KEV (Known Exploited Vulnerabilities)
- Associata a un alto valore EPSS
- Esposta su Internet
- Installata su sistemi critici per il business
- Presente su asset particolarmente sensibili
Per questo motivo SentinelCore applica una logica di Risk-Based Vulnerability Management, combinando:
- CVSS
- KEV
- EPSS
- Criticità dell’asset
- Esposizione
- Valore di business
- Età della vulnerabilità
Il risultato è una priorità operativa che riflette il rischio effettivo e non soltanto un punteggio teorico.
4. Assegnazione intelligente delle attività
Uno degli aspetti più critici nei processi di remediation è individuare rapidamente il team corretto.
In SentinelCore ogni utente e gruppo può essere associato a competenze specifiche:
- Linux
- Windows
- Networking
- Cloud
- Database
- Active Directory
- Web Application Security
Quando una vulnerabilità viene identificata, il sistema può assegnarla automaticamente al gruppo più adatto o al Team Leader responsabile.
Questo approccio elimina numerosi passaggi manuali e riduce drasticamente i tempi di presa in carico.
5. Remediation e verifica continua
Gli utenti ricevono le attività assegnate e possono:
- Analizzare la vulnerabilità
- Consultare le indicazioni di remediation
- Applicare le correzioni
- Tracciare lo stato di avanzamento
Le scansioni successive verificano automaticamente l’efficacia degli interventi.
Se la vulnerabilità è stata eliminata, il ticket viene chiuso.
Se il problema persiste, viene riaperto e riassegnato.
In questo modo il ciclo continua fino alla completa mitigazione del rischio.
Il vero obiettivo: ridurre il tempo di esposizione
Il KPI più importante non è il numero di vulnerabilità identificate.
È il tempo durante il quale una vulnerabilità rimane sfruttabile all’interno dell’organizzazione.
Ridurre questo intervallo significa:
✅ Ridurre la superficie di attacco
✅ Diminuire la probabilità di compromissione
✅ Migliorare l’efficienza operativa dei team IT
✅ Ottimizzare gli investimenti in cybersecurity
✅ Concentrarsi sulle vulnerabilità che contano davvero
La sicurezza non migliora quando scopriamo più vulnerabilità.
Migliora quando siamo in grado di identificare rapidamente quelle realmente pericolose, assegnarle alle persone giuste e ridurne il tempo di esposizione il più possibile.
È qui che il Vulnerability Assessment si trasforma in un vero processo di Continuous Monitoring e Risk-Based Vulnerability Management.
Manca veramente poco al rilascio ufficiale di sentinelcore, se vuoi integrarlo nella tua strategia di CM oppure se offri servizi di VAPT e vuoi assegnare ai tuoi clienti un piano di remediation mirato invece che lunghi report dopo inutili call contattaci per una demo o per esplorare tutte le possibilità. Sentinelcore è opensource e free per la community, abbiamo anche un piano di licenze veramente molto conveniente per le aziende che vogliono integrare i nostri prodotti.
#CyberSecurity #VulnerabilityManagement #ContinuousMonitoring #OpenVAS #RiskManagement #EPSS #KEV #ThreatManagement #Remediation #SentinelCore #DognetTechnologies #InformationSecurity #CISO #CTO #CyberRisk #VulnerabilityAssessment

